5분 만에 이해하는 보안 기초
heimdallX를 제대로 쓰려면 딱 네 가지 개념만 알면 됩니다. 어렵지 않아요.
1. 공격 표면(Attack Surface) — 공격자가 노릴 수 있는 “문과 창문”의 총합입니다. 웹사이트, 서브도메인, 열린 포트, 직원 이메일, 공개된 코드 저장소까지 전부 포함돼요.
2. 취약점(Vulnerability) / 발견 항목(Finding) — 그 문과 창문 중 잠기지 않았거나 약한 곳입니다. 예: 만료된 인증서, 빠진 보안 헤더, 유출된 비밀번호. heimdallX는 이런 문제를 찾아 발견 항목으로 정리합니다.
3. 심각도(Severity) — 그 문제가 얼마나 위험한지의 등급입니다. 심각 높음 보통 낮음 정보 순으로, 심각할수록 먼저 고쳐야 합니다.
4. 악용 가능성(Exploitability) — “이 취약점이 실제로 공격에 쓰일까?”입니다. 심각도가 높아도 실제로는 악용되기 어려운 경우가 있고, 반대도 있어요. heimdallX는 EPSS·CISA KEV 같은 지표로 “진짜 위험한 것”을 골라 줍니다.
3단계로 첫 스캔 끝내기
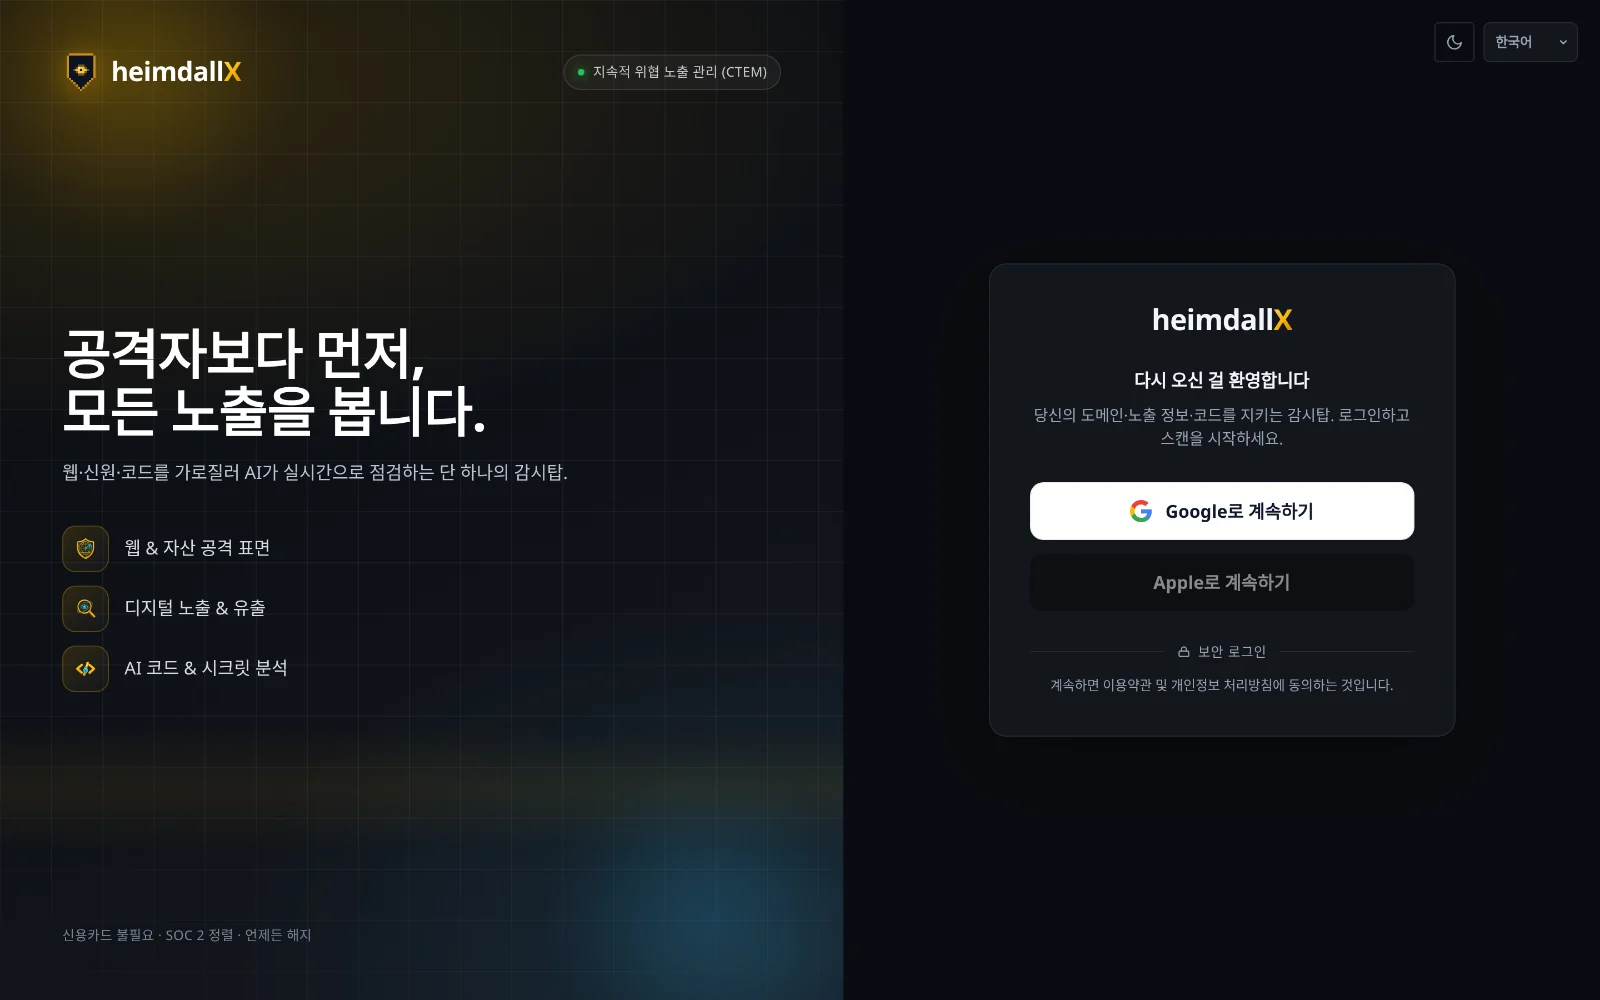
신용카드가 필요 없습니다. Google 또는 Apple 계정으로 로그인하면 바로 시작할 수 있어요.
1. 로그인
heimdallx.ai/app 으로 접속해 Google로 계속하기 또는 Apple로 계속하기를 누릅니다. 워크스페이스와 프로젝트는 자동으로 만들어지니 따로 설정할 필요가 없어요.
2. 스캔 실행
상단의 + 새 스캔을 눌러 모듈(웹 & 자산 / 디지털 노출 / 코드 보안 / 클라우드)을 고르고, 대상 도메인·이메일·저장소를 입력한 뒤 스캔 실행을 누릅니다.
3. 결과 확인
보통 몇 분 안에 개요 화면에 보안 태세 점수와 발견 항목이 채워집니다. 진행 상황은 실시간으로 표시됩니다.
워크스페이스 & 프로젝트
heimdallX는 자산을 두 단계로 정리합니다 — 팀 단위의 워크스페이스, 그 안의 프로젝트.
워크스페이스는 팀·조직 단위의 최상위 공간이며 요금제와 팀원이 여기에 묶입니다. 프로젝트는 그 안에서 자산·스캔·발견 항목을 나누는 폴더 같은 개념이에요(예: “운영 사이트”, “스테이징”, “고객 A”).
화면 좌측 상단의 워크스페이스 / 프로젝트 전환기에서 언제든 바꾸거나 새로 만들 수 있습니다. 로그인하면 기본 워크스페이스와 “Default project”가 자동으로 준비되어 있으니, 바로 스캔부터 시작해도 됩니다.
개요 — 한눈에 보는 보안 태세
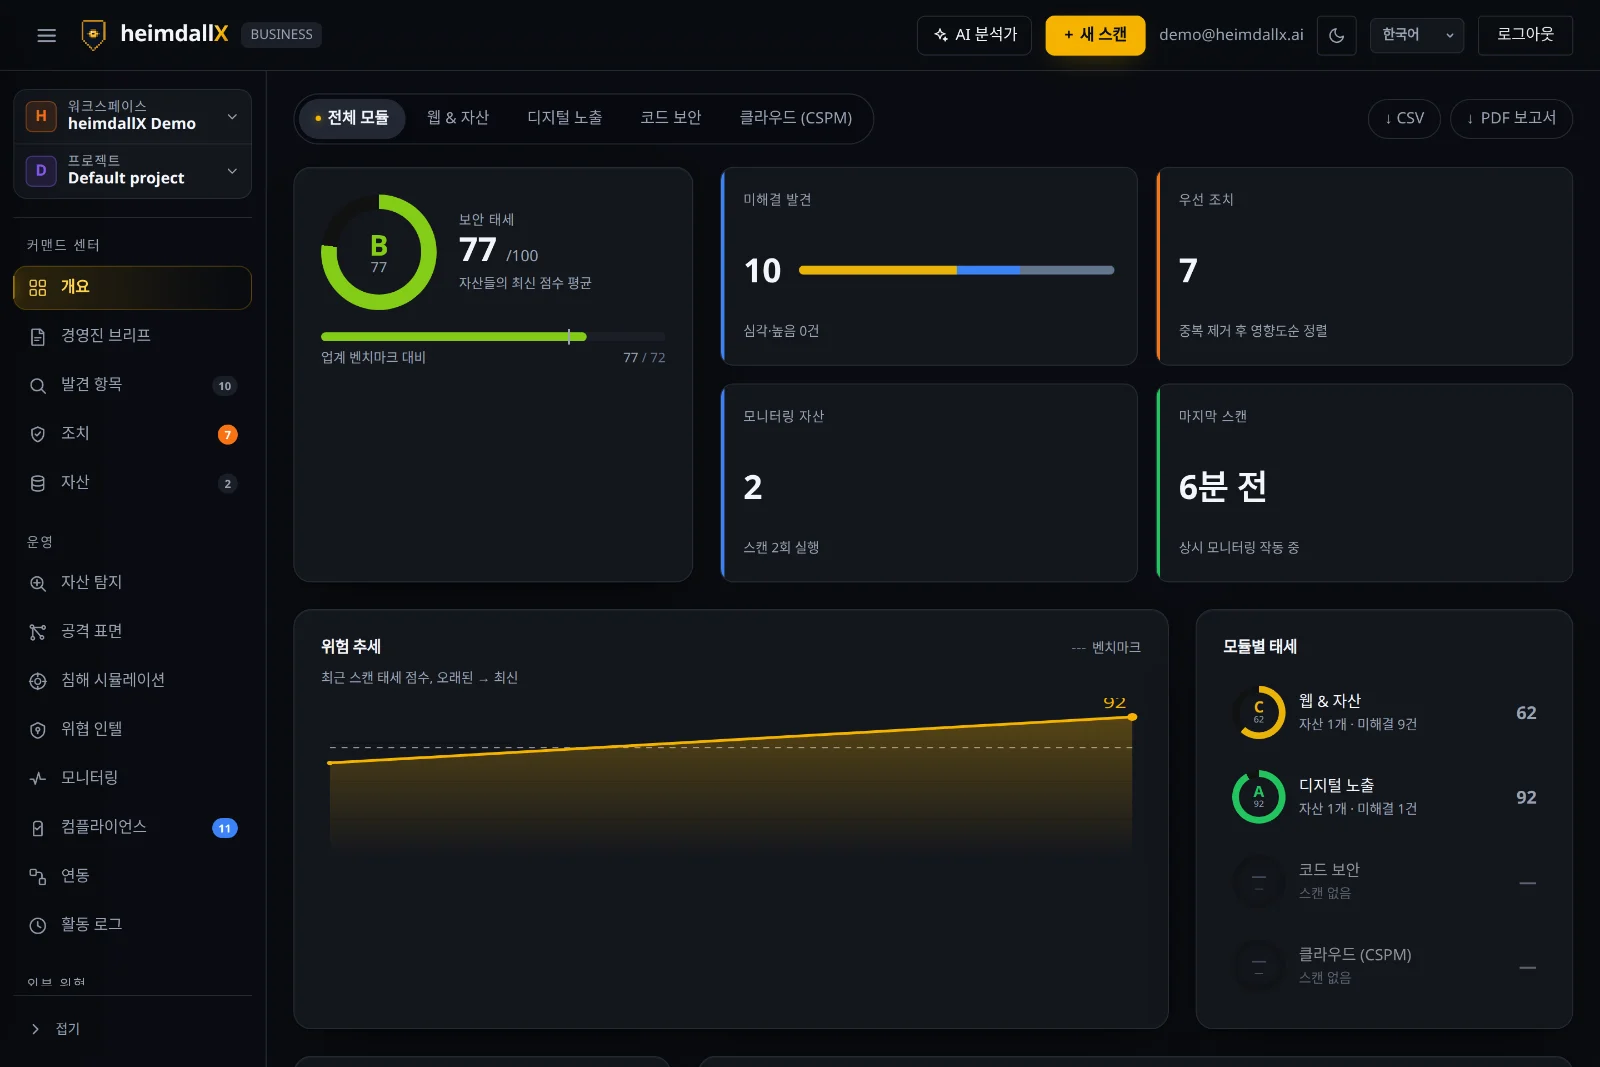
로그인하면 처음 만나는 화면. 모든 스캔 결과가 하나의 점수와 우선순위로 정리됩니다.
보안 태세 점수(0–100, A–F 등급)는 여러분 자산들의 최신 점수 평균이며, 업계 벤치마크와 비교해 보여줍니다.
오른쪽의 모듈별 태세는 웹·노출·코드·클라우드 각각의 점수를, 위험 추세는 스캔을 거듭할수록 태세가 어떻게 변하는지 보여줍니다. 상단 카드에서 미해결 발견(심각·높음 개수), 우선 조치, 모니터링 자산 수, 마지막 스캔 시각을 확인할 수 있고, 왼쪽 사이드바의 숫자 배지는 각 화면에 쌓인 항목 수를 알려 줍니다.
스캔 실행하기
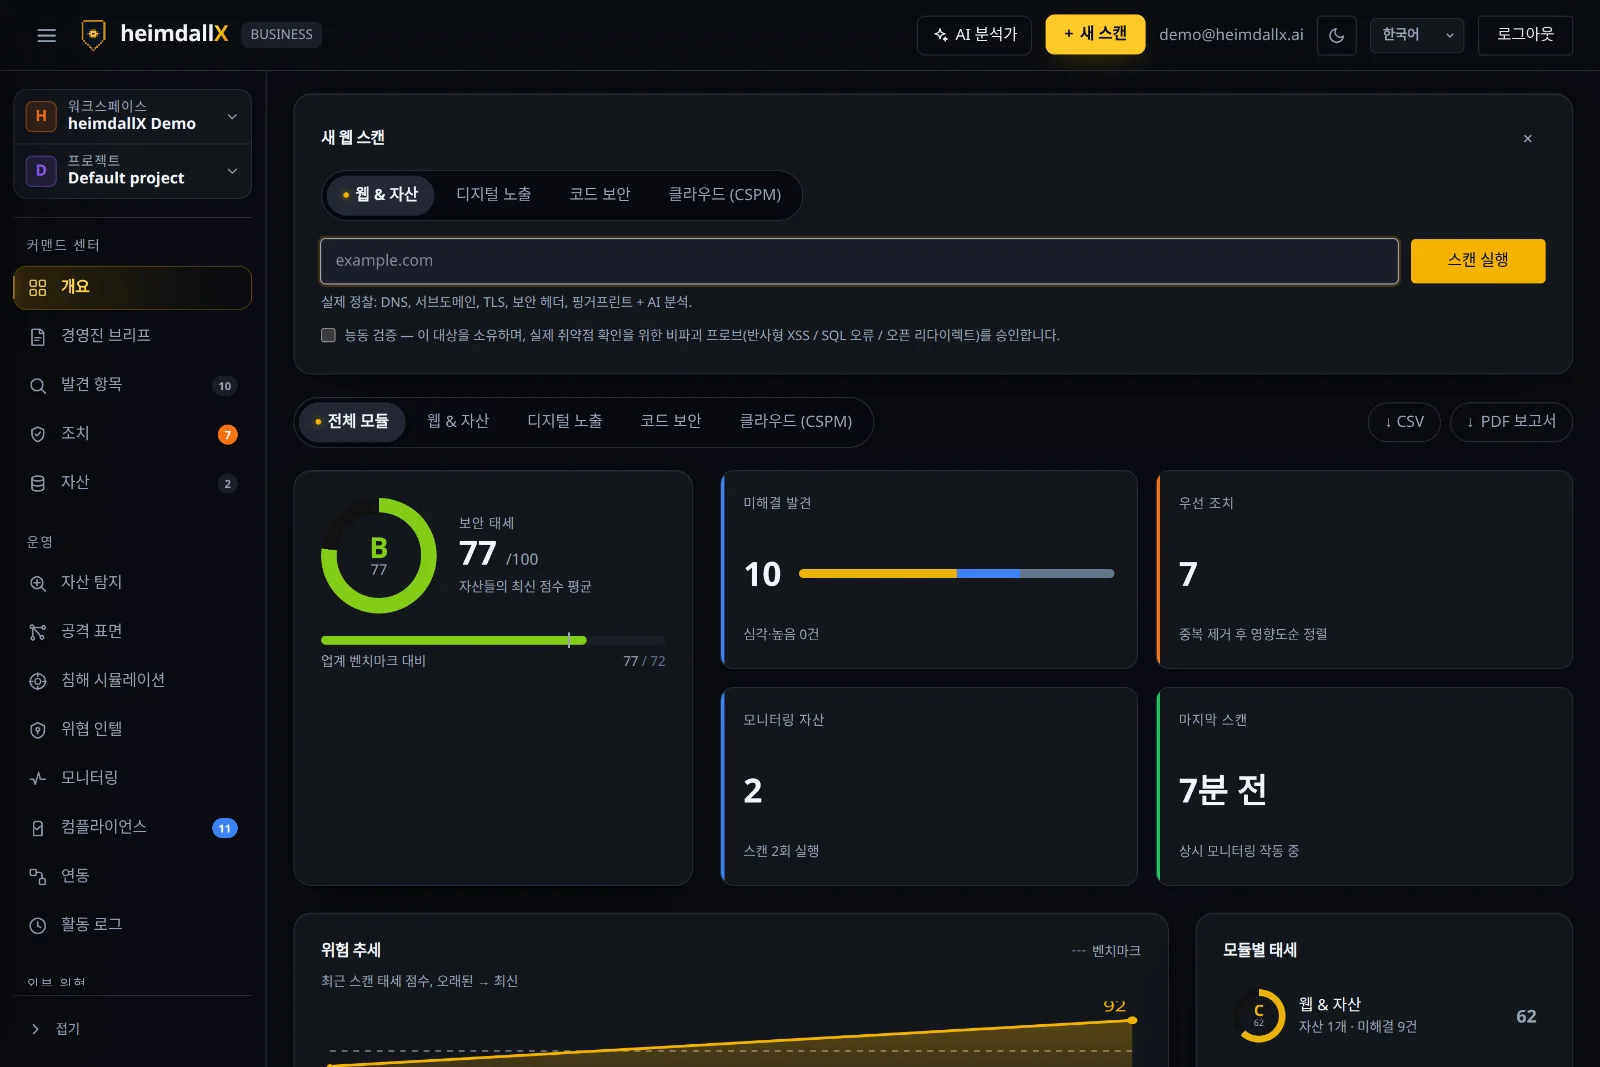
+ 새 스캔을 누르면 나타나는 러너에서 모듈과 대상을 지정합니다.
스캔이란 heimdallX가 대상을 실제로 점검해 문제를 찾아내는 과정입니다. 모듈(무엇을 점검할지)과 대상(어디를 점검할지)만 정하면 나머지는 자동이에요.
스캔 모듈 자세히 — 무엇을 찾아내나요?
4개의 모듈이 서로 다른 각도에서 위험을 점검합니다. 각 모듈이 실제로 무엇을 보는지 풀어서 설명합니다.
웹 & 자산
도메인을 입력하면 DNS·서브도메인(사이트 주소 체계), TLS 인증서(자물쇠 아이콘), 보안 헤더(HSTS·CSP 등), 기술 핑거프린트(어떤 서버·프레임워크를 쓰는지), 열린 포트, 유출 여부를 점검하고 AI로 분석합니다.
Free 이상디지털 노출
이메일·사용자명·도메인을 넣으면 과거 유출 사고에 포함된 계정(HIBP), 이메일 위·변조 방지 설정(SPF/DMARC), 공개된 프로필 노출을 확인합니다. “내 정보가 이미 새어 나갔는지” 알 수 있어요.
Pro 이상코드 보안
GitHub 저장소를 대상으로 실수로 커밋된 시크릿(API 키·비밀번호), 민감 파일, 그리고 소스코드 자체의 취약점(SAST 정적 분석)을 감사합니다.
Business클라우드 (CSPM)
클라우드 설정을 점검해 구성 오류(예: 공개된 저장 버킷)와 위험한 권한 조합(toxic combination)을 찾아냅니다.
Business자산 관리
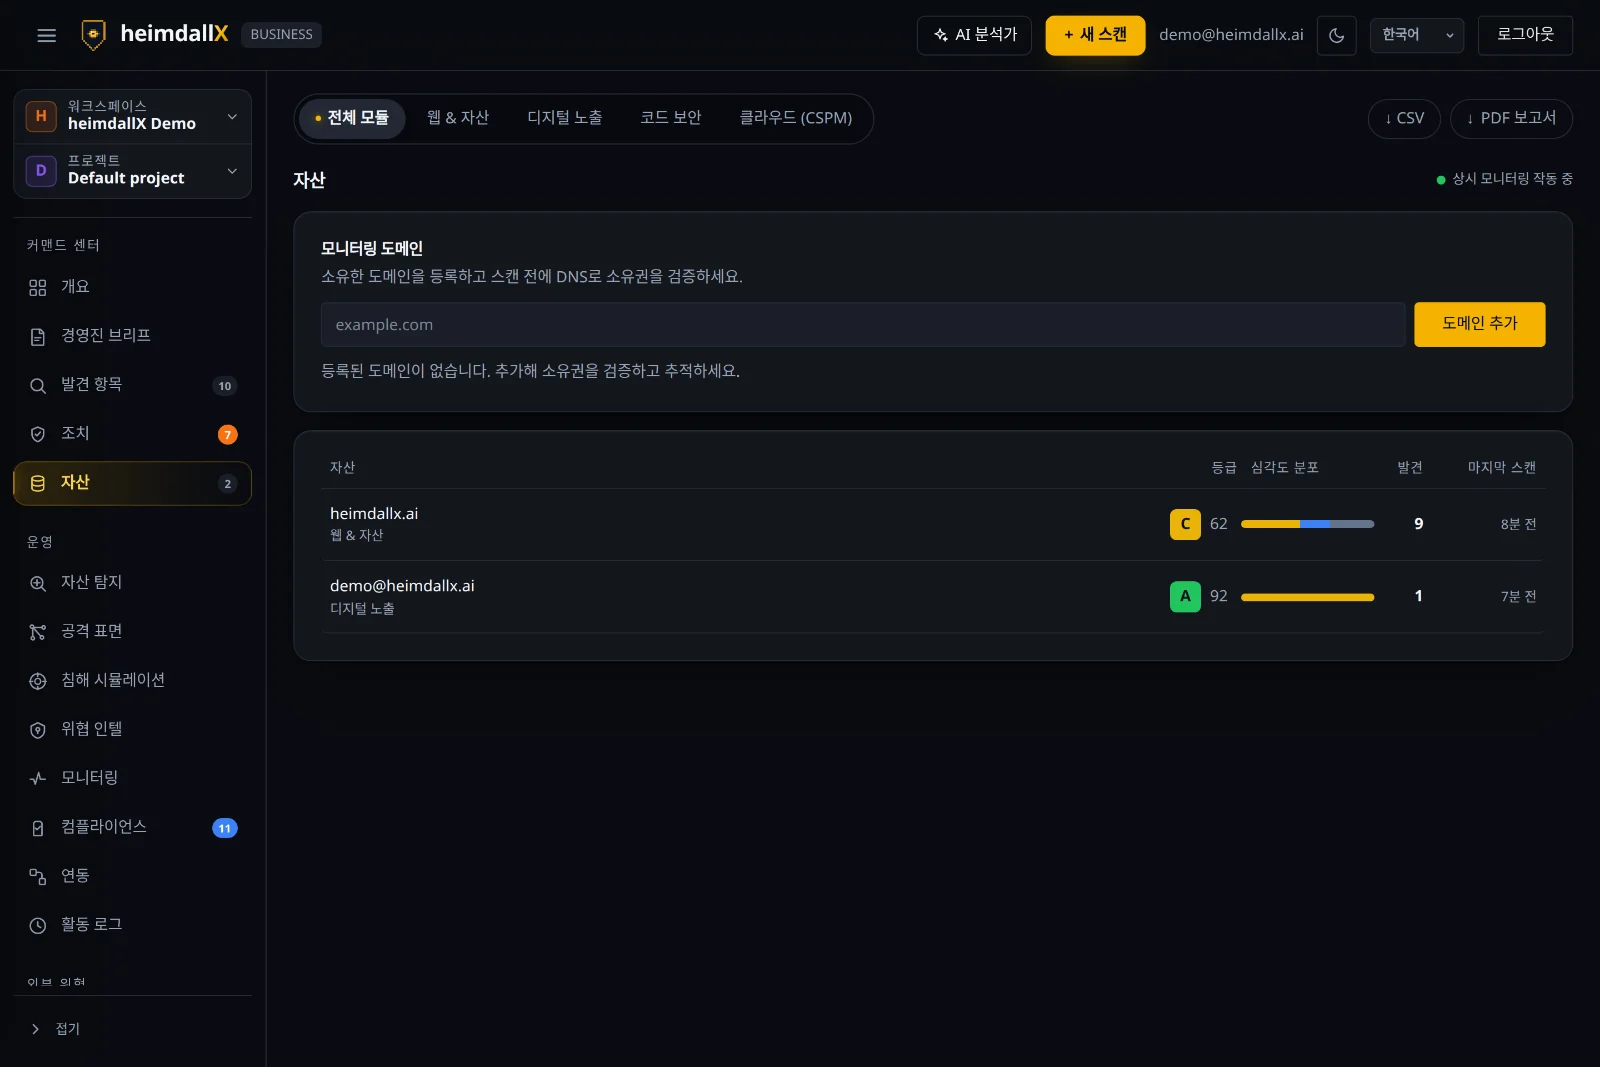
스캔한 도메인·이메일·저장소는 모두 자산으로 등록되어 점수와 이력이 추적됩니다.
자산은 여러분이 지키려는 대상 하나하나(사이트, 이메일, 저장소)입니다. 각 자산은 최신 등급, 미해결 발견 수, 마지막 스캔 시각을 함께 보여 주고, 클릭하면 그 자산의 스캔 이력과 발견 항목만 모아 볼 수 있어 특정 사이트·계정에 집중해 관리하기 좋습니다.
이 자산이 내 것임을 증명하기
수동 스캔에는 증명이 필요 없습니다. 대상을 건드리는 스캔에는 필요하고, 그 방법이 이것입니다.
수동(passive) 스캔은 이미 공개된 것만 읽습니다. 인증서, DNS, 헤더, 외부 기록 같은 것들이죠. 브라우저가 하는 일 이상을 하지 않기 때문에 어떤 도메인에든 돌릴 수 있습니다.
능동(active) 스캔은 다릅니다. 파라미터 페이로드나 포트 스윕 같은 요청을 실제로 보내며, 이는 본인 소유 자산에만 허용되는 행위입니다. 그래서 “대상을 능동적으로 탐침한다” 체크박스는 대상이 워크스페이스에 소유 확인된 자산으로 등록돼 있을 것을 요구하고, 그렇지 않은 요청은 조용히 낮춰 실행하지 않고 이유를 설명하며 거부합니다.
확인 방법 (2분 정도).
- 자산 화면을 열고, 없으면 도메인을 추가한 뒤 소유 확인을 누릅니다.
- 토큰이 표시됩니다. 그 값을 DNS TXT 레코드로 게시하세요. 도메인 자체 또는
_heimdallx.<도메인>어느 쪽이든 됩니다. - DNS가 전파될 때까지 기다렸다가(보통 수 초, 느린 사업자는 한 시간까지) 소유 확인을 다시 누릅니다.
소유 확인은 자산 단위이고 만료되지 않으므로 도메인당 한 번이면 됩니다. 확인 후 TXT 레코드를 지워도 되지만, 남겨 두면 자산을 다시 만들 때 즉시 재확인됩니다. 확인된 도메인의 하위 도메인은 함께 커버됩니다.
확인이 안 될 때: 사내망 밖에서 레코드를 조회해 보고(dig TXT _heimdallx.example.com), 사업자가 값에 따옴표를 덧씌우지 않았는지 확인하세요. CDN이나 등록기관의 “DNS 프록시”가 TTL 동안 옛 응답을 캐시하고 있을 수도 있습니다.
자산 탐지 (EASM) — 내가 모르던 자산 찾기
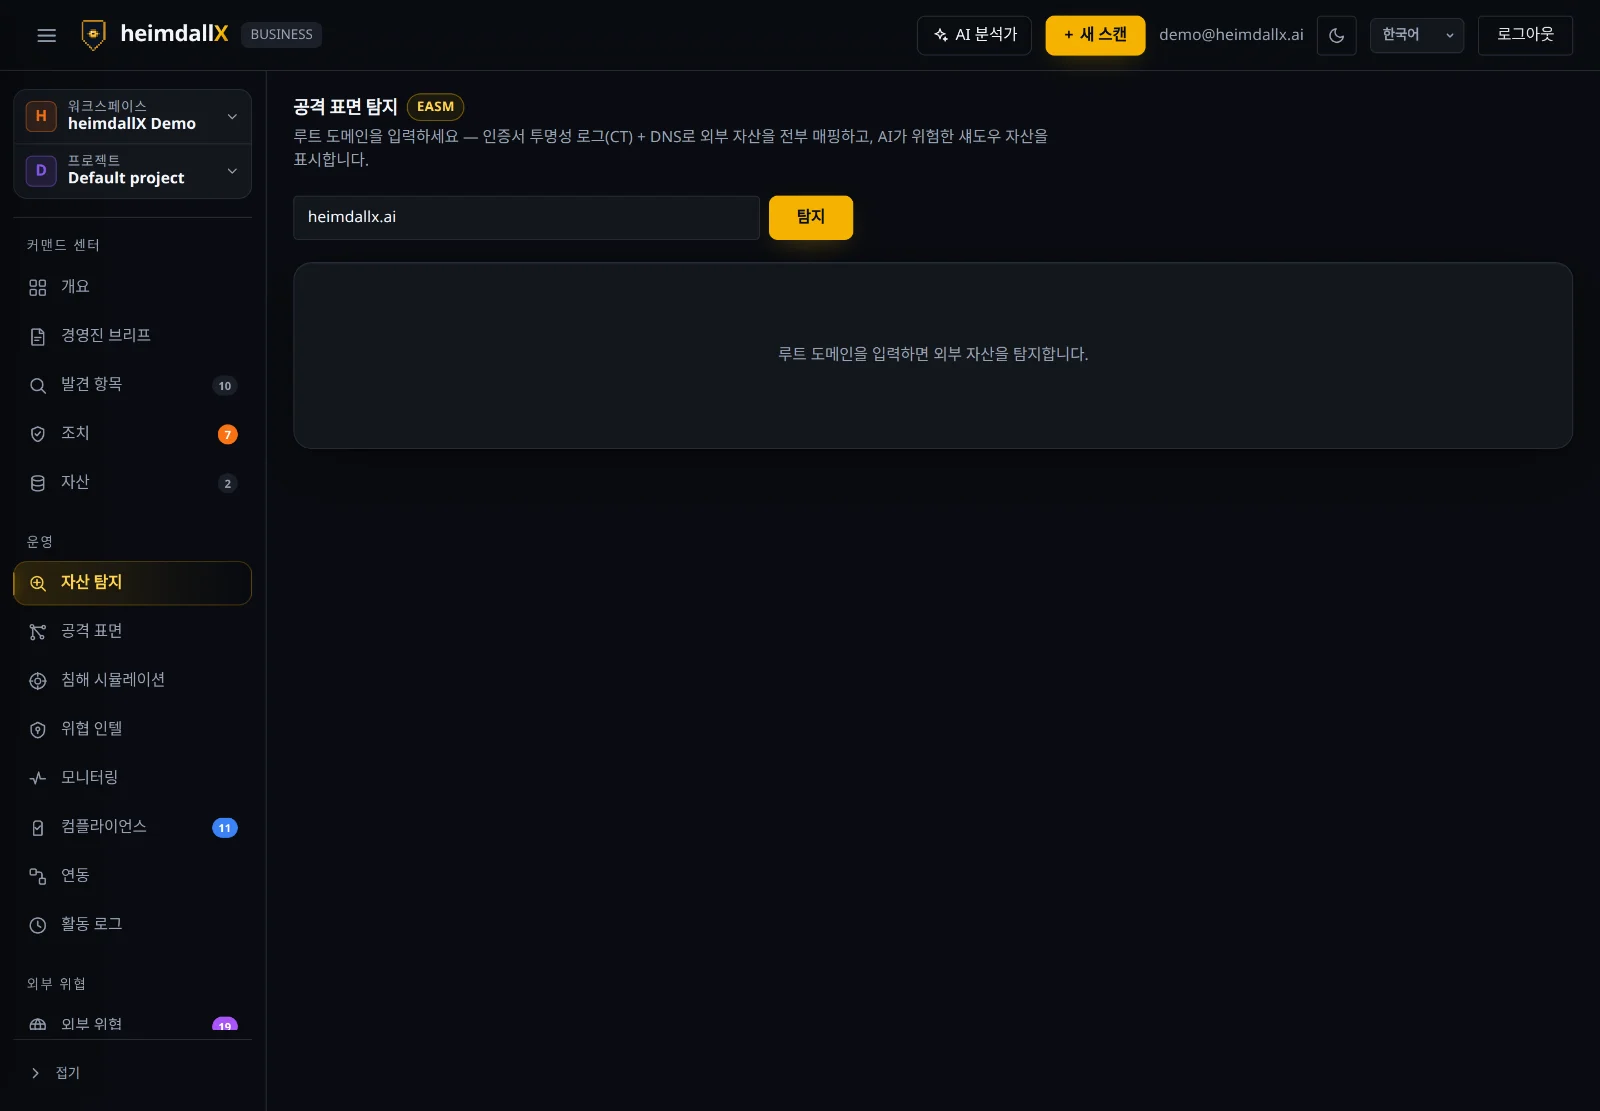
루트 도메인 하나만 넣으면 흩어져 있는 외부 자산(서브도메인 등)을 자동으로 찾아냅니다.
EASM(External Attack Surface Management, 외부 공격 표면 관리)은 “우리가 가진 줄도 몰랐던 자산”을 발견하는 기능입니다. 도메인을 입력하면 Certificate Transparency(공개 인증서 기록)와 DNS를 뒤져 서브도메인과 숨은 자산을 그려 주고, AI가 위험한 섀도 자산(방치된 테스트 서버 등)을 표시합니다.
발견 항목 읽기
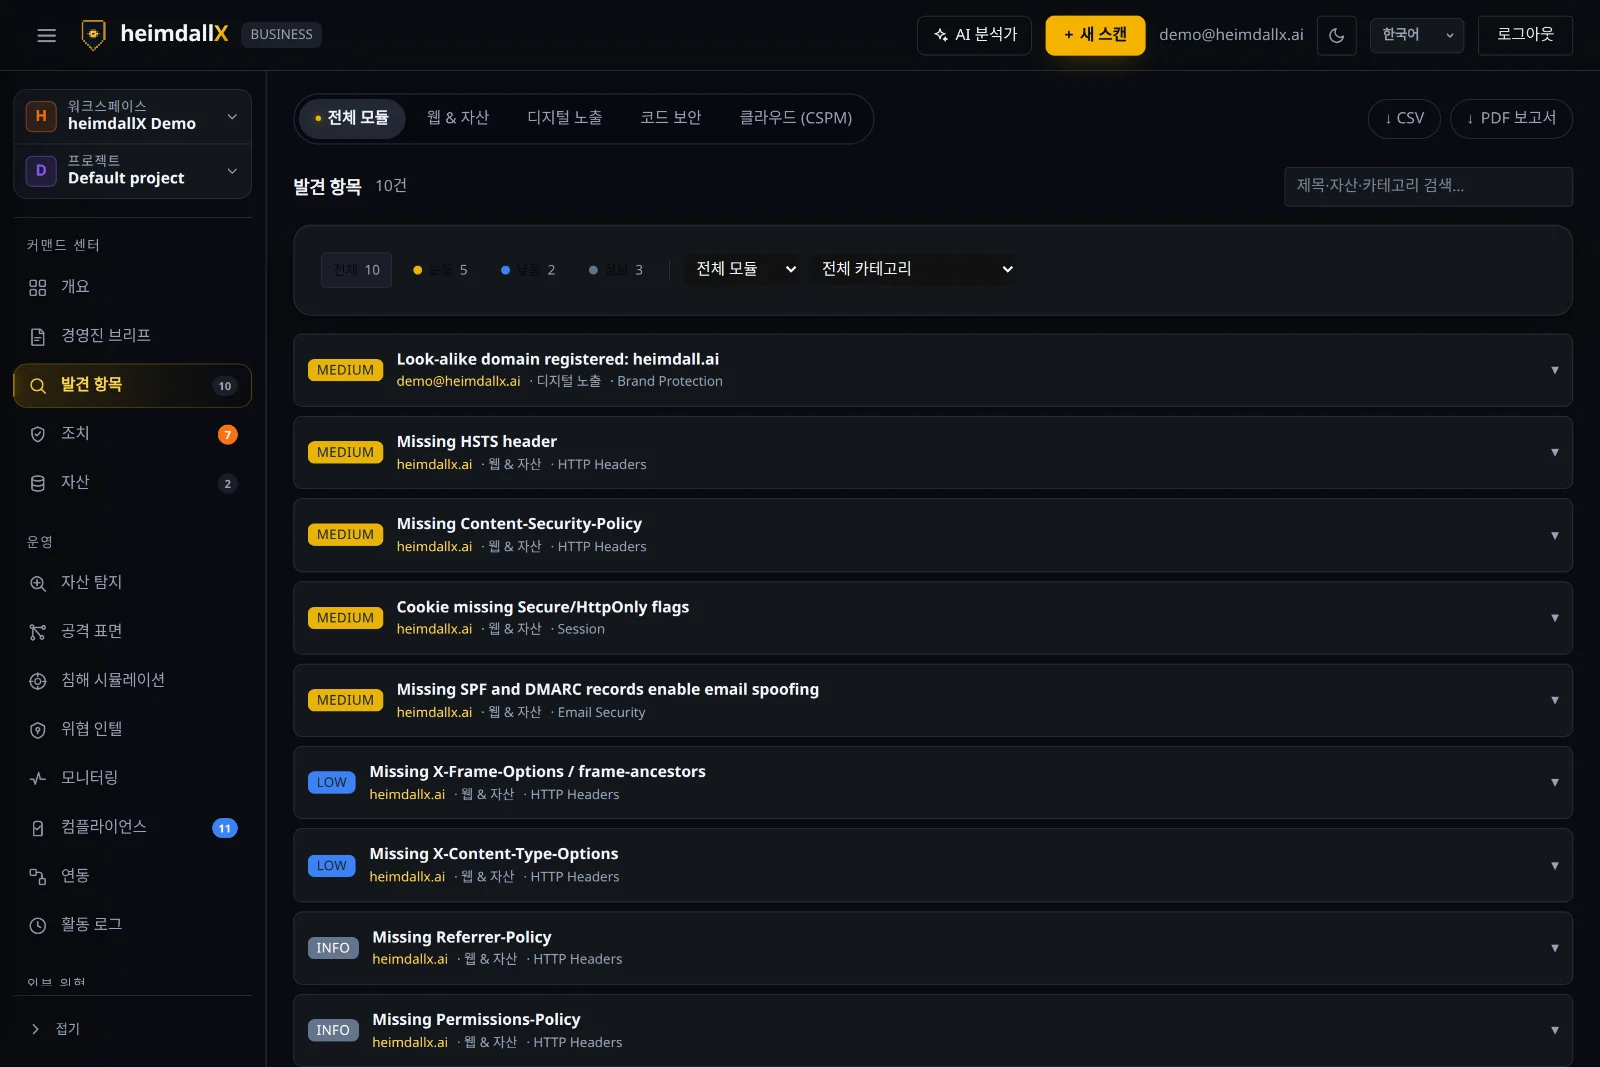
모든 발견 항목은 심각도·모듈·카테고리로 분류되고 검색·필터할 수 있습니다.
각 항목은 대상 자산, 모듈, 카테고리(HTTP 헤더·이메일 보안·세션·브랜드 보호 등)를 함께 표시합니다. 항목을 펼치면 증거·영향·조치 방법·CWE는 물론, EPSS·CISA KEV 같은 악용 가능성 지표까지 확인할 수 있어요.
조치 — 무엇부터 고칠까
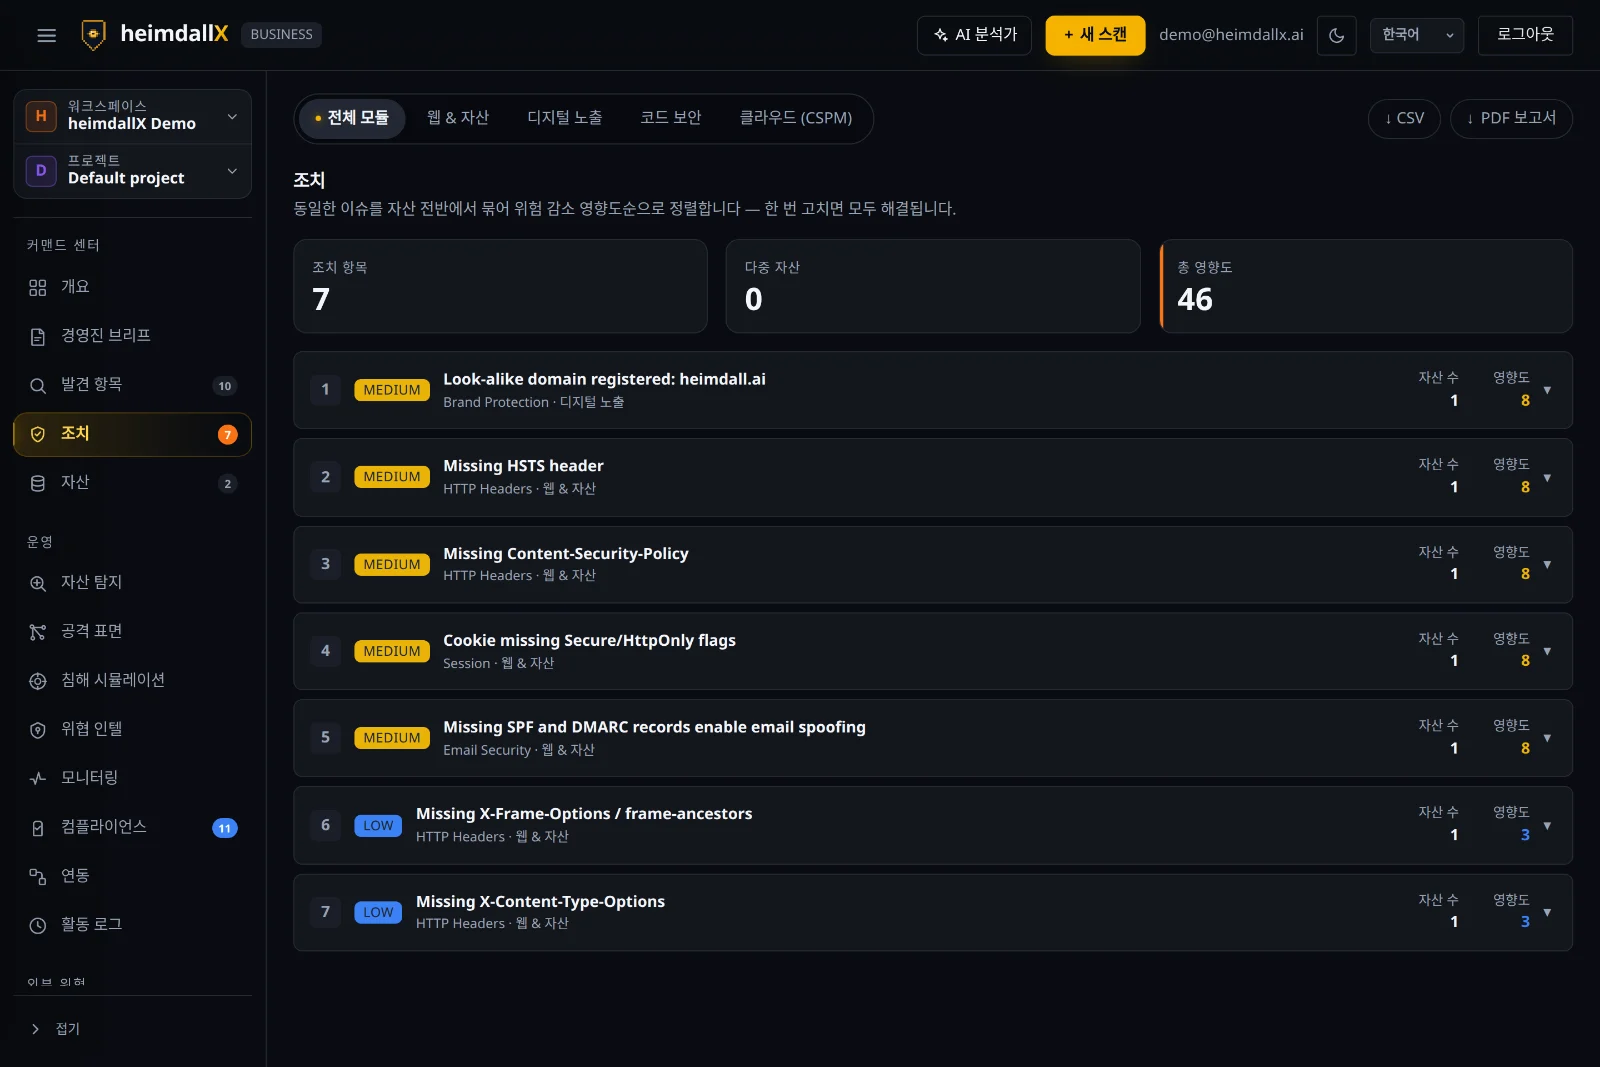
여러 자산에 걸친 동일 이슈는 하나로 묶여 위험 감소 영향도순으로 정렬됩니다.
“한 번 고치면 모든 곳에서 해결”되도록 우선순위 큐를 제공합니다. 각 항목에는 몇 개 자산에 영향을 주는지(멀티 자산)와 예상 영향도가 표시되어, 제한된 시간에 가장 큰 위험부터 줄일 수 있습니다.
공격 표면 — 노출 맵
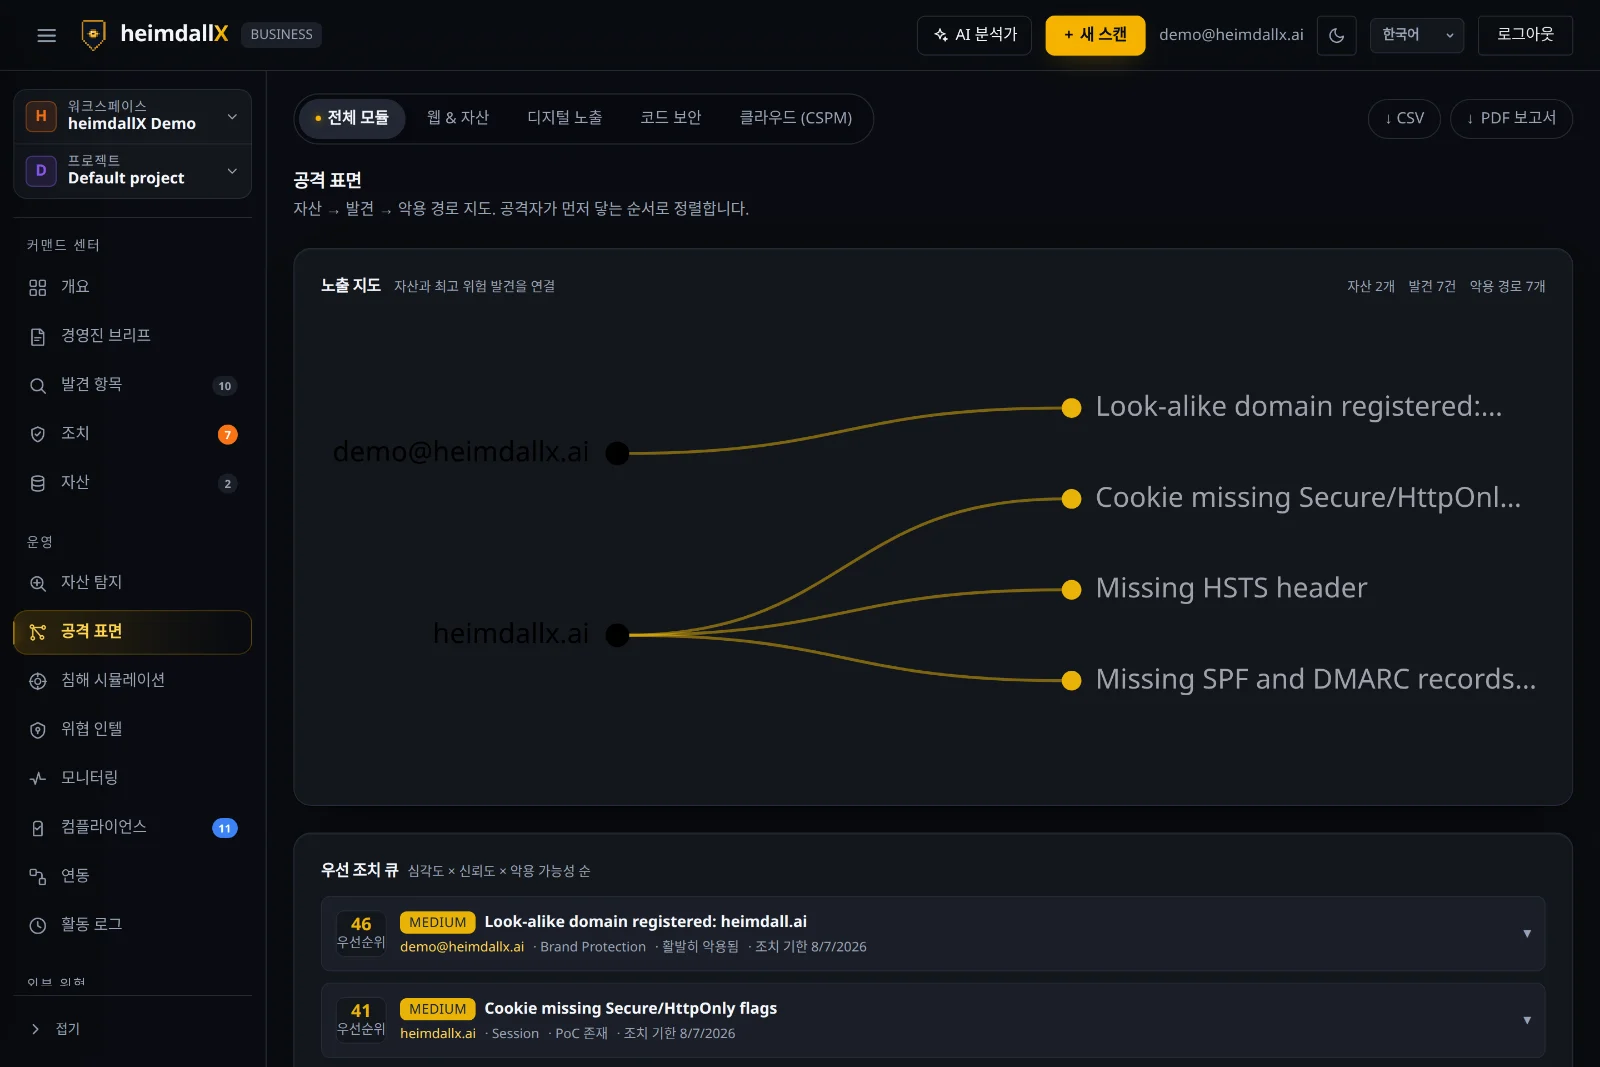
자산 → 발견 → 익스플로잇으로 이어지는 경로를, 공격자가 먼저 도달하는 순서로 시각화합니다.
노출 맵은 각 자산을 가장 위험한 발견 항목과 선으로 연결해, 어디가 “진입점”인지 직관적으로 보여 줍니다. 아래 fix-first 큐는 심각도 × 신뢰도 × 악용 가능성으로 우선순위를 매기고, “PoC 존재 / 실제 악용 중” 여부와 권장 조치 기한까지 함께 제시합니다. PoC(Proof of Concept)는 “이 취약점을 실제로 뚫는 예시 코드가 이미 공개돼 있다”는 뜻이라 위험 신호입니다.
침해·공격 시뮬레이션
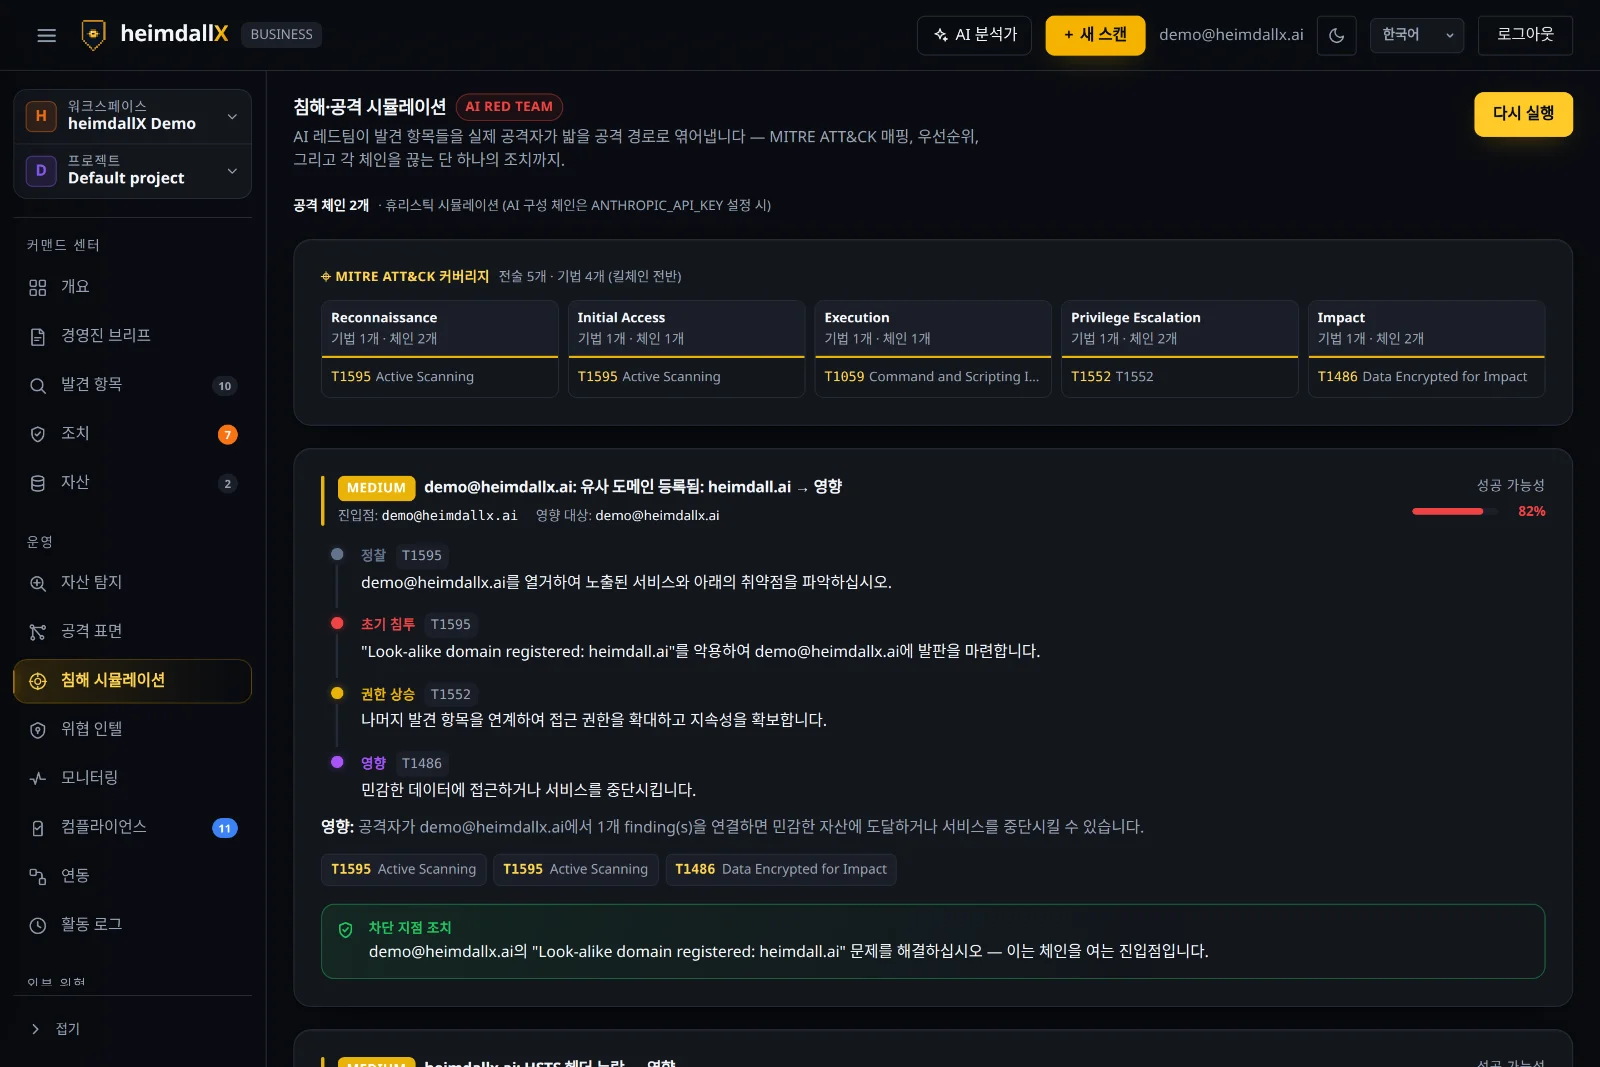
AI 레드팀이 발견 항목들을 실제 공격자가 밟을 공격 경로(kill chain)로 엮어냅니다.
시뮬레이션 실행을 누르면 발견 항목이 MITRE ATT&CK 전술·기법(정찰 → 초기 침투 → 권한 상승 → 영향)으로 매핑되고, 각 공격 체인의 성공 가능성이 산출됩니다.
외부 위협 (DRP) — 바깥세상까지 지켜보기
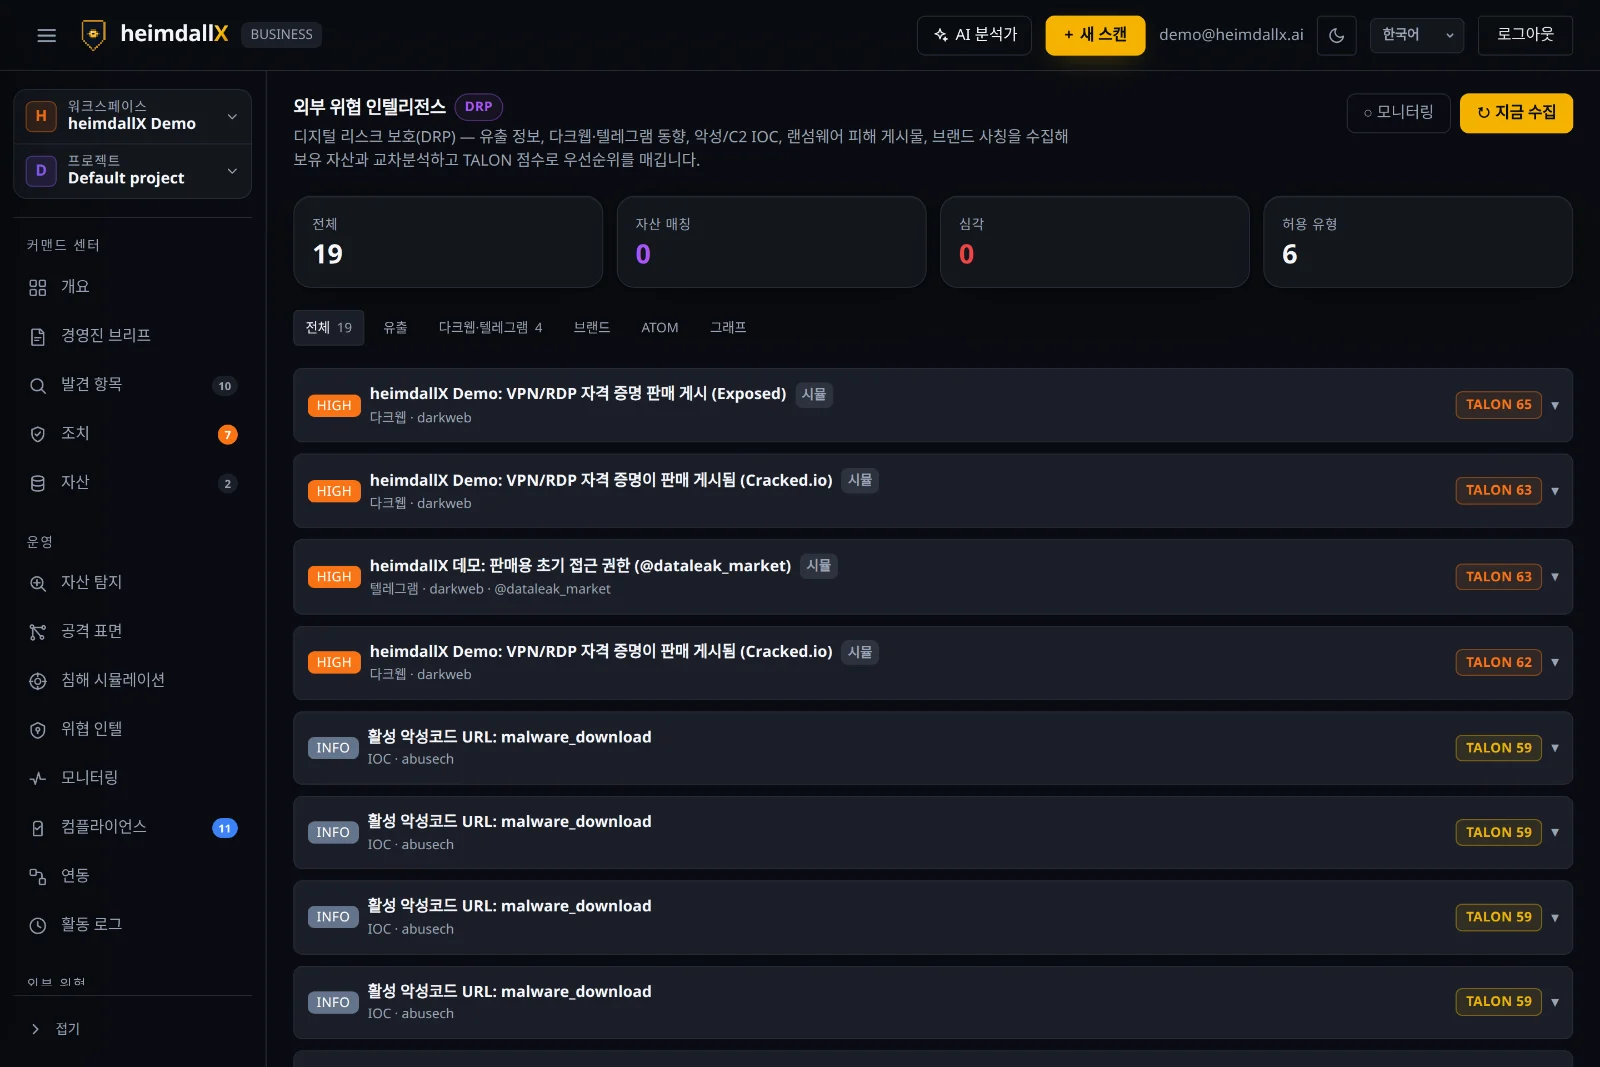
디지털 리스크 보호 — 유출·다크웹/텔레그램 첩보·멀웨어 IOC·랜섬웨어 피해 게시글·브랜드 도용을 자산과 상관 분석하고 TALON 점수로 순위를 매깁니다.
지금까지가 “우리 내부를 점검”하는 것이었다면, 외부 위협은 “바깥에서 우리 이야기가 어떻게 돌고 있는지”를 감시합니다.
지금 수집을 누르면 ransomware.live·abuse.ch·OpenPhish·HIBP 등 실제 피드와 다크웹/텔레그램 첩보를 모아 여러분의 도메인·이메일과 연결합니다. 결과는 유출 / 다크웹·텔레그램 / 브랜드 / ATOM / 그래프 탭으로 나눠 볼 수 있고, 모니터를 켜면 주기적으로 자동 수집합니다.
위협 인텔 — 지금 악용되는 취약점
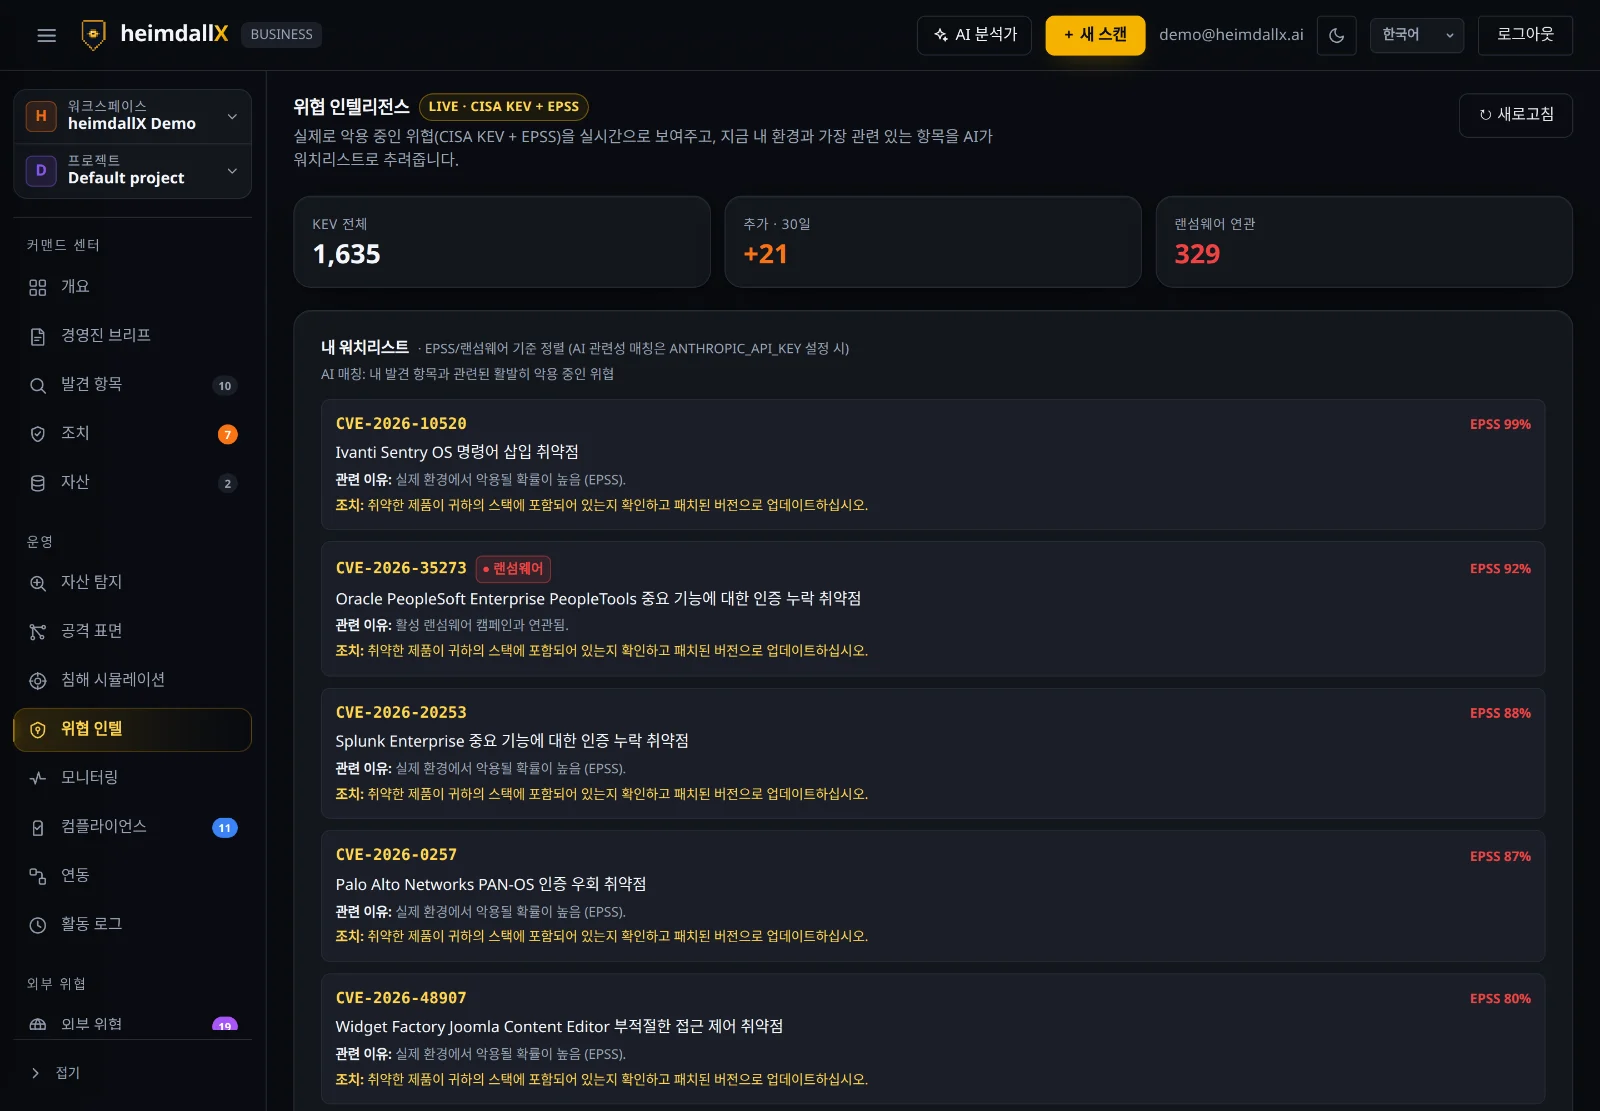
전 세계에서 실제로 악용되고 있는 취약점(CISA KEV + EPSS)을 라이브로 보여 주고, AI가 여러분의 환경과 관련된 것을 추려 줍니다.
CVE는 “공개된 취약점 하나하나에 붙는 고유 번호(예: CVE-2026-10520)”입니다. 위협 인텔은 이 CVE들 중 지금 활발히 악용되는 것을 EPSS 확률·랜섬웨어 연관성 순으로 정렬하고, 각 항목에 “왜 중요한지”와 “무엇을 해야 하는지”를 붙여 줍니다.
AI 브리핑 — 지금 당장 확인할 것
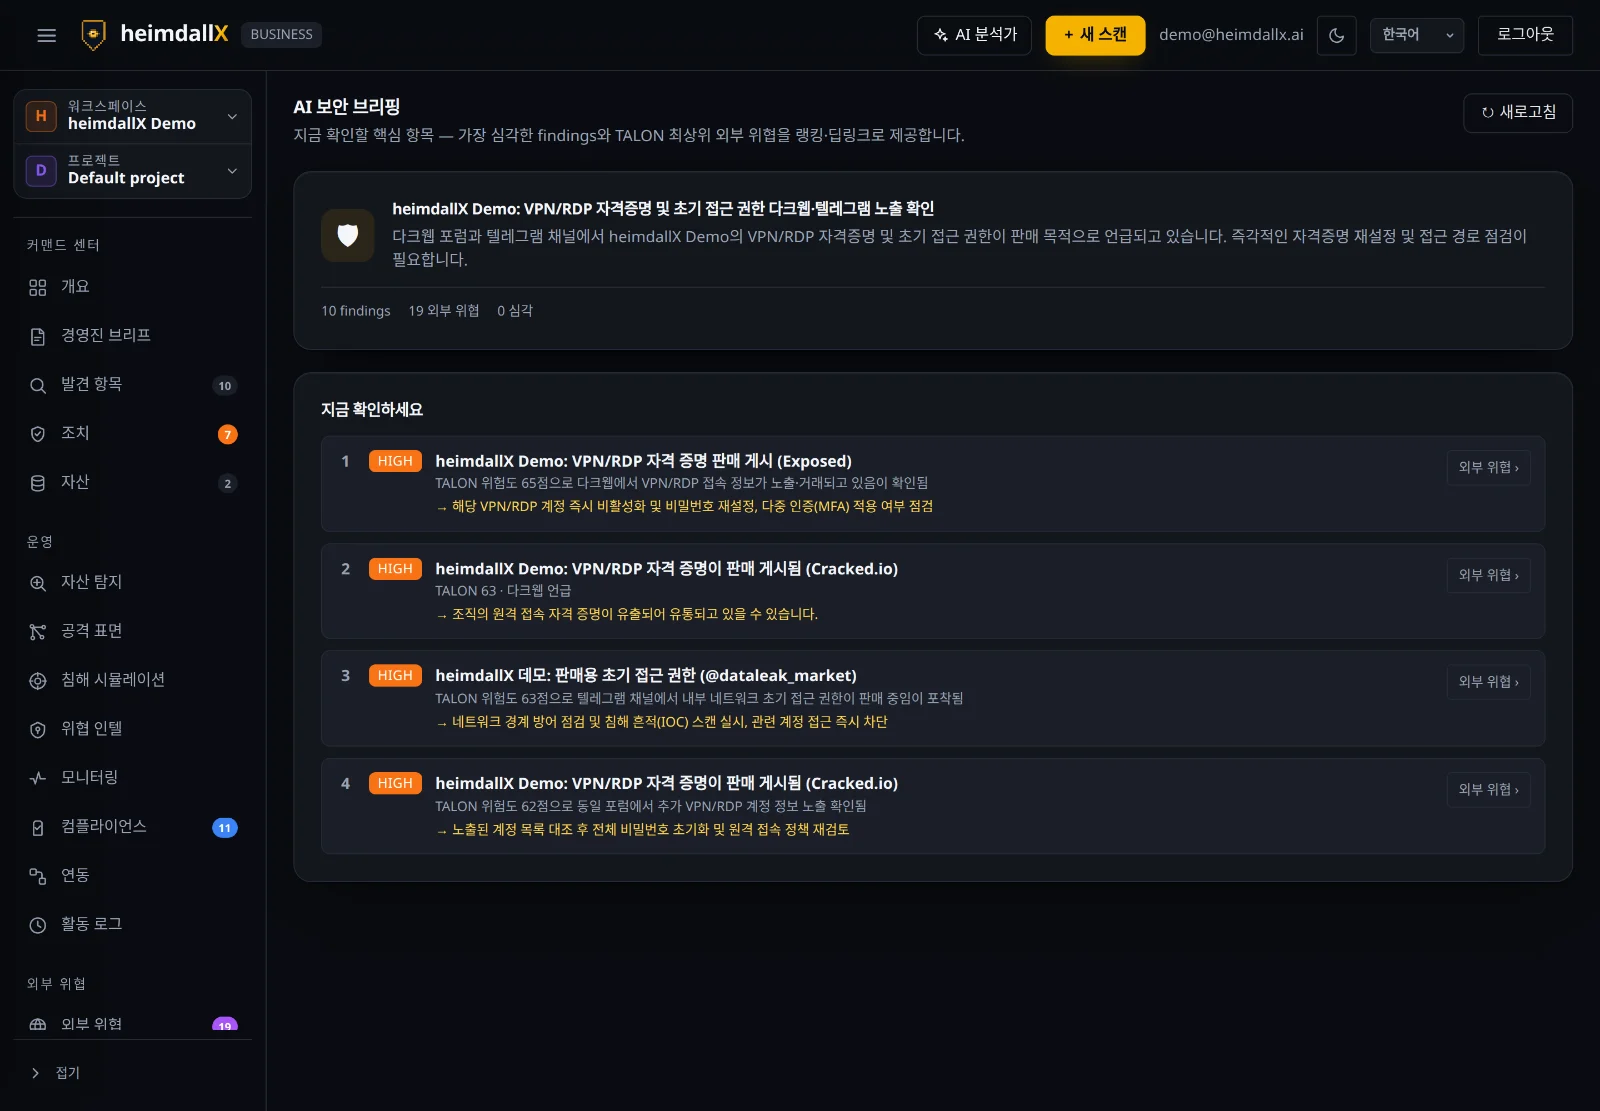
가장 심각한 발견 항목과 TALON 최상위 외부 위협을 AI가 “지금 확인하세요” 목록으로 요약합니다.
화면이 많아 어디부터 볼지 막막할 때, AI 브리핑을 열면 “오늘 꼭 챙겨야 할 몇 가지”만 골라 순위와 권장 조치, 관련 화면 딥링크까지 정리해 줍니다. 매일 아침 5분이면 우리 조직의 위험 상태를 파악할 수 있어요.
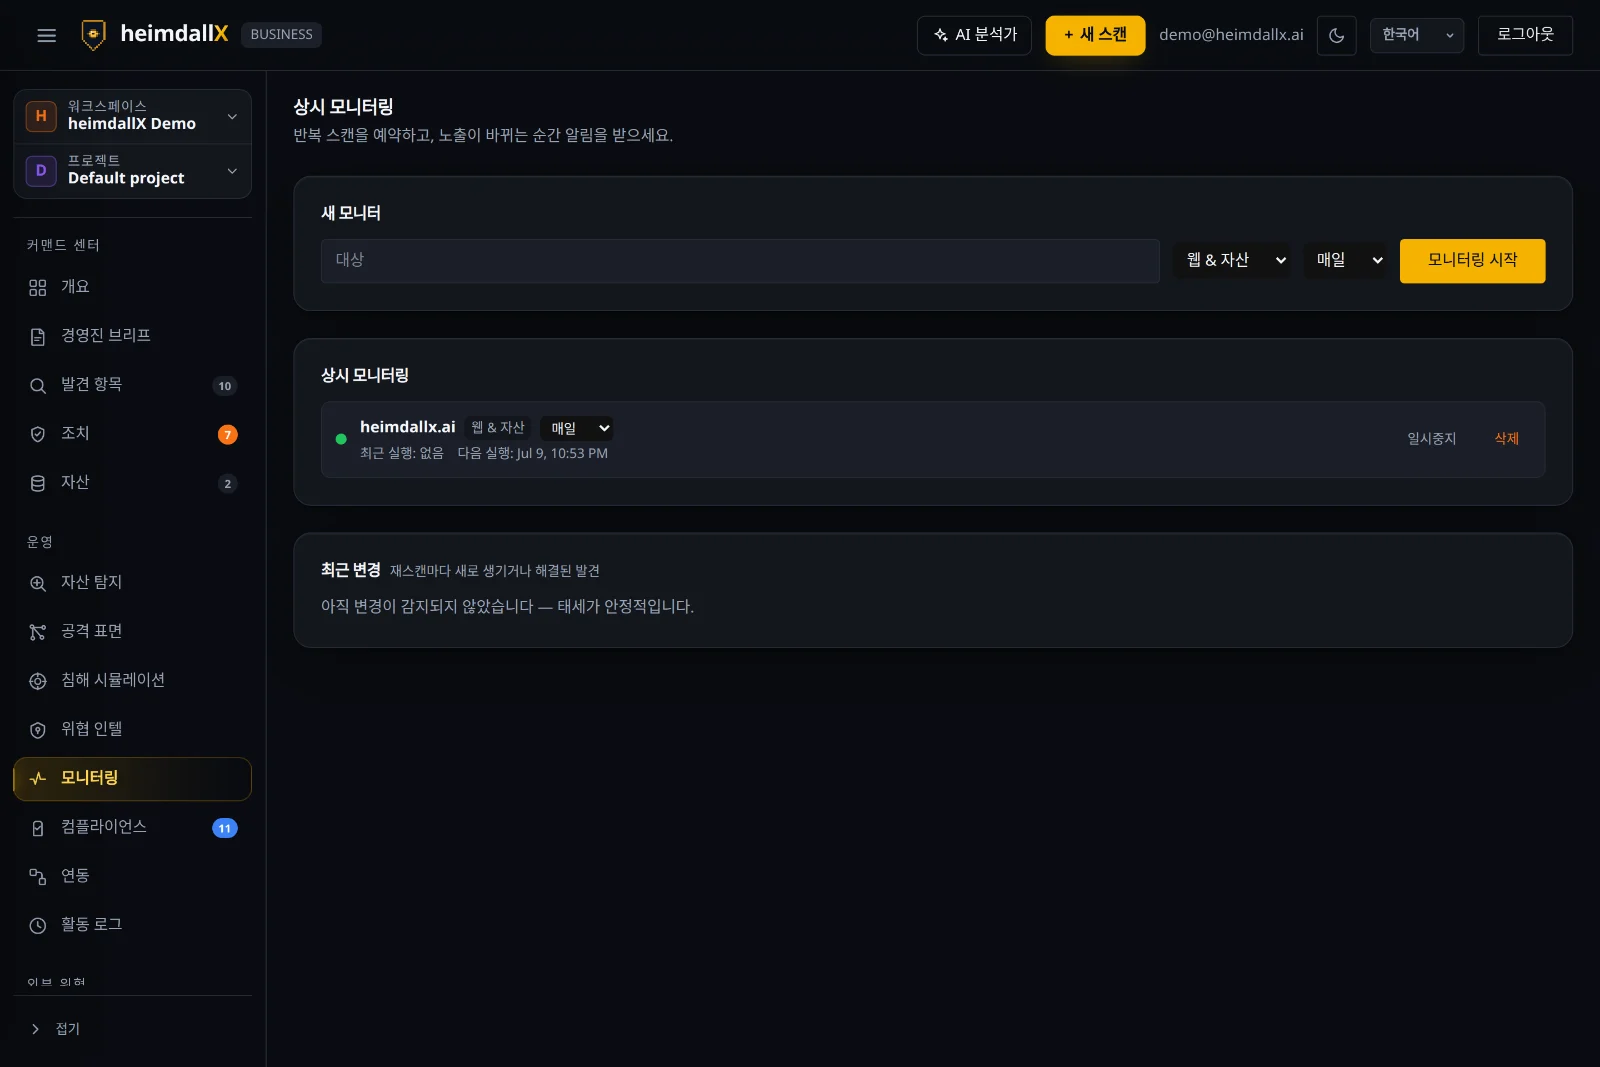
지속 모니터링 & 알림
한 번 스캔으로 끝내지 말고, 자산을 일·주 단위로 재스캔해 변화를 놓치지 마세요.
새 모니터에 대상과 주기(예: 매일)를 지정하면 자동으로 재스캔이 예약됩니다. 최근 변화 영역은 재스캔마다 새로 생긴 발견과 해결된 발견을 비교해 태세가 좋아졌는지 나빠졌는지 알려 주고, 새 위험이 감지되면 알림을 받을 수 있습니다.
인시던트 — 관제 콘솔
탐지가 “담당자 있는 사건”이 되는 곳입니다. AI 1차 판정이 이미 붙어 있습니다.
발견 항목이 자산에 무언가 잘못돼 있다는 뜻이라면, 인시던트는 지금 무언가 벌어지고 있다는 뜻입니다. 반복된 로그인 실패, 모니터링 중인 대상에서 새로 나온 크리티컬, 보내 주신 로그에서 나온 탐지 같은 것들이죠. 같은 자산의 같은 사건은 스무 개의 메시지가 아니라 하나의 케이스로 묶이고, 이미 알린 케이스는 심각도가 올라가지 않는 한 한 시간 동안 다시 알리지 않습니다.
각 케이스에는 상태(열림 → 확인 → 처리 중 → 해결), 담당자, 확인·해결 각각의 SLA 시계, 그리고 손댄 모든 기록이 남는 타임라인이 있습니다. High·Critical 케이스는 참고용 1차 분류(분류·신뢰도·다음 조치)를 자동 요청합니다. 모델 판정과 결정적 규칙 기반 대체 판정은 출처를 구분해 표시합니다. 제공자·사용량 처리 장애 시 판정이 지연되거나 없을 수 있지만, 사고 기록과 보안 알림은 이에 의존하지 않습니다.
콘솔은 실시간으로 갱신됩니다. 목록을 보고 있는 동안 올라온 케이스는 새로고침 없이 나타납니다. 직접 수집한 로그를 여기에 흘려보내려면 로그 전달을 참고하세요.
권한. 뷰어는 모든 케이스를 읽을 수 있고 아무것도 바꿀 수 없습니다. 트리아지·상태 변경·담당자 지정·억제 규칙은 모두 쓰기 권한이 필요하므로, 읽기 전용 계정이 조용히 탐지를 끌 수 없습니다.
컴플라이언스 증적
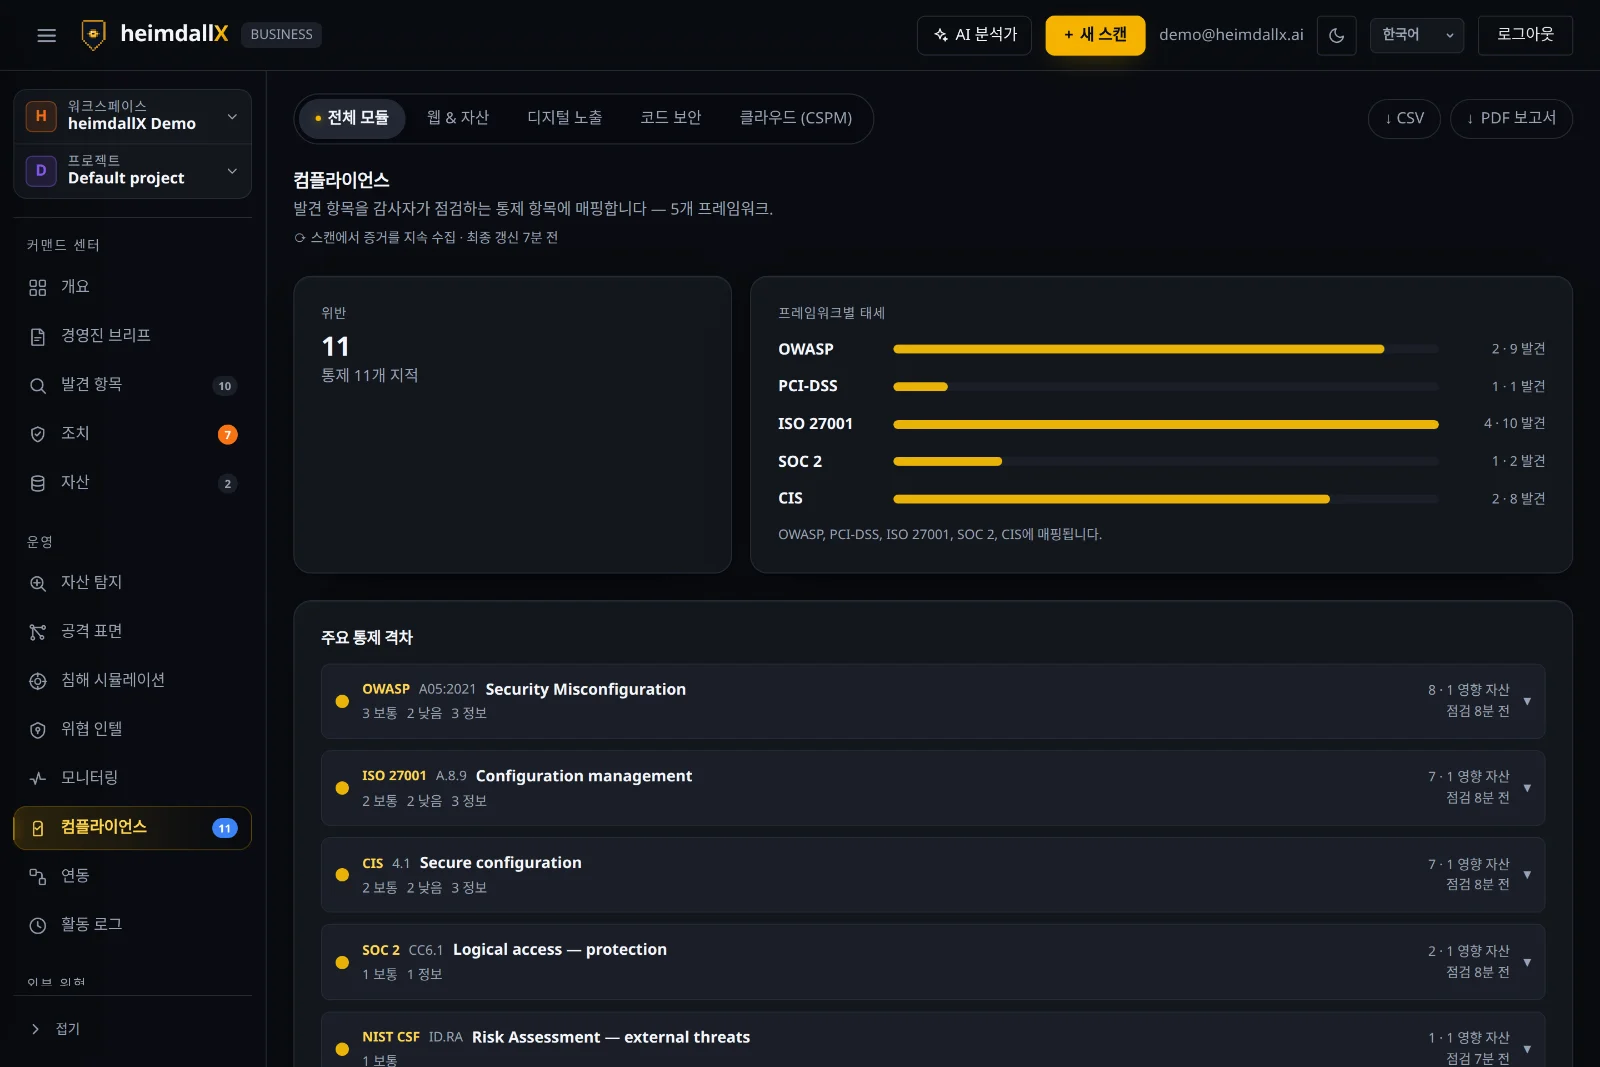
발견 항목을 감사관이 확인하는 통제 항목에 자동으로 매핑합니다.
스캔에서 증적이 지속적으로 수집되어 OWASP·PCI-DSS·ISO 27001·SOC 2·CIS 다섯 개 프레임워크로 매핑됩니다. 프레임워크별 위반 개수와 주요 통제 격차를 바로 확인할 수 있어 감사 준비 시간을 크게 줄여 줍니다.
경영진 브리프 & 보고서
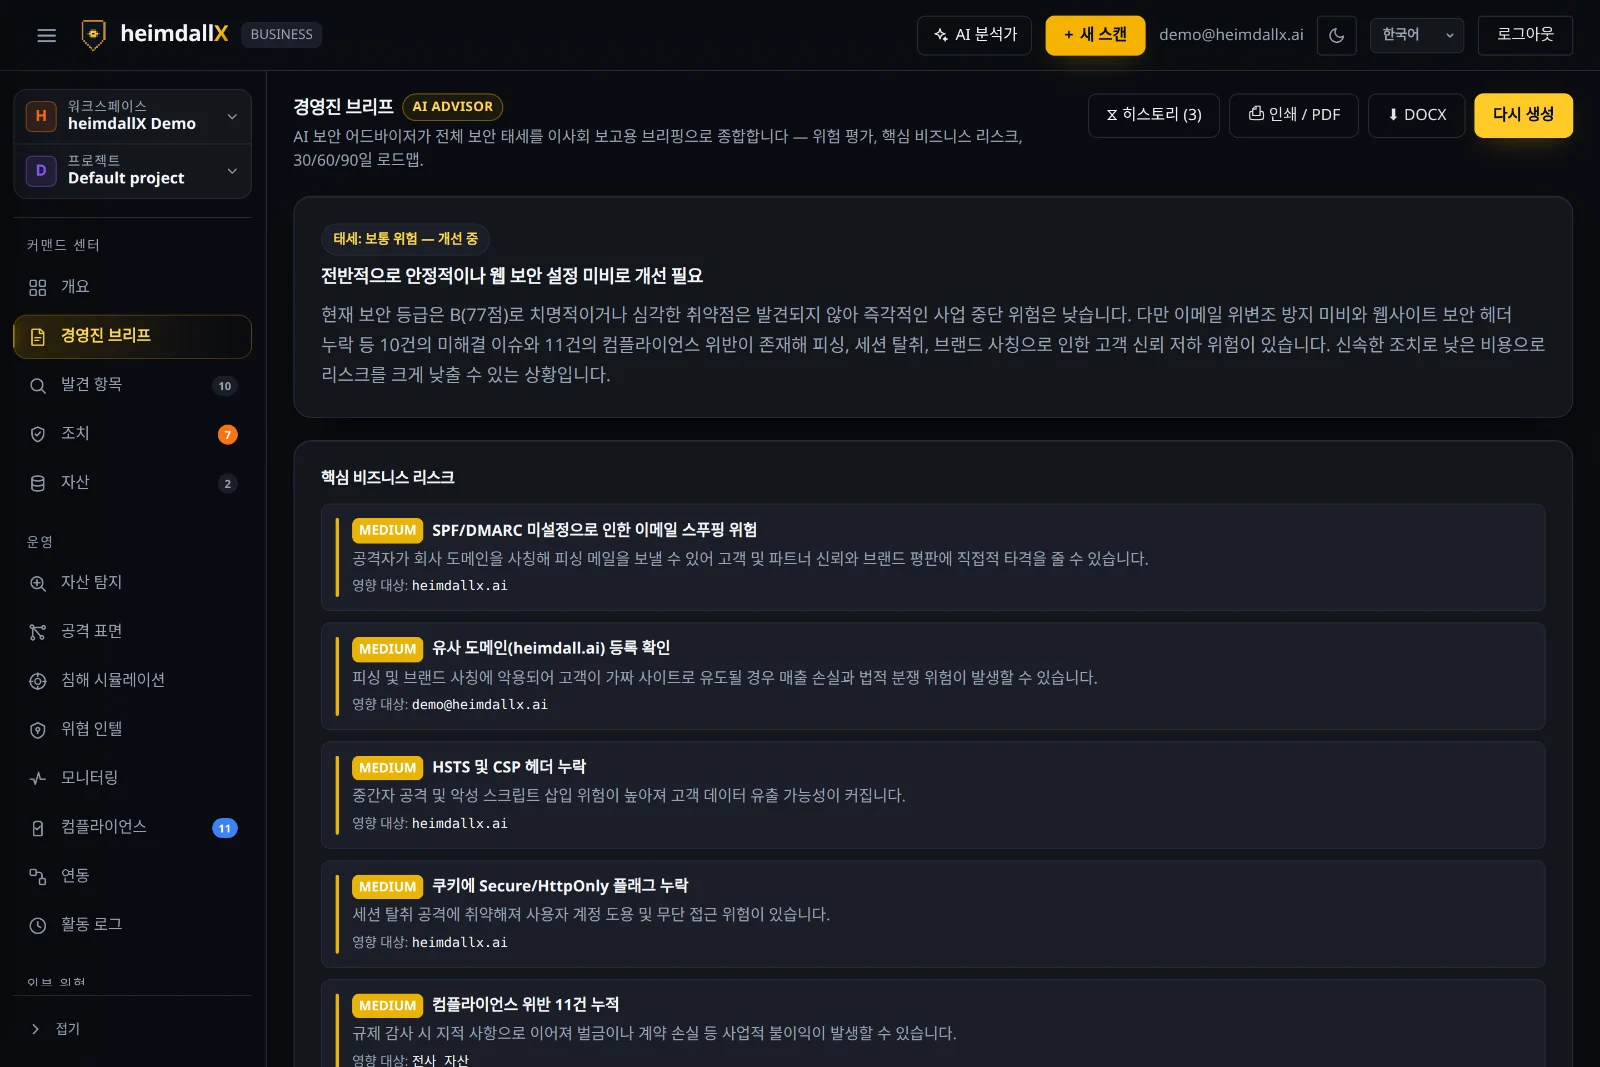
AI 보안 어드바이저가 전체 태세를 이사회 보고용 브리핑으로 종합합니다.
브리프 생성을 누르면 위험 평결(예: “보통 위험 — 개선 필요”), 핵심 비즈니스 리스크, 30/60/90일 로드맵이 한 페이지로 정리됩니다. 기술 용어가 아니라 “매출·신뢰·규제”처럼 경영진이 이해하는 언어로 쓰여 있어 그대로 보고에 쓸 수 있고, 인쇄/PDF·DOCX로 내보낼 수 있습니다.
연동 & 알림
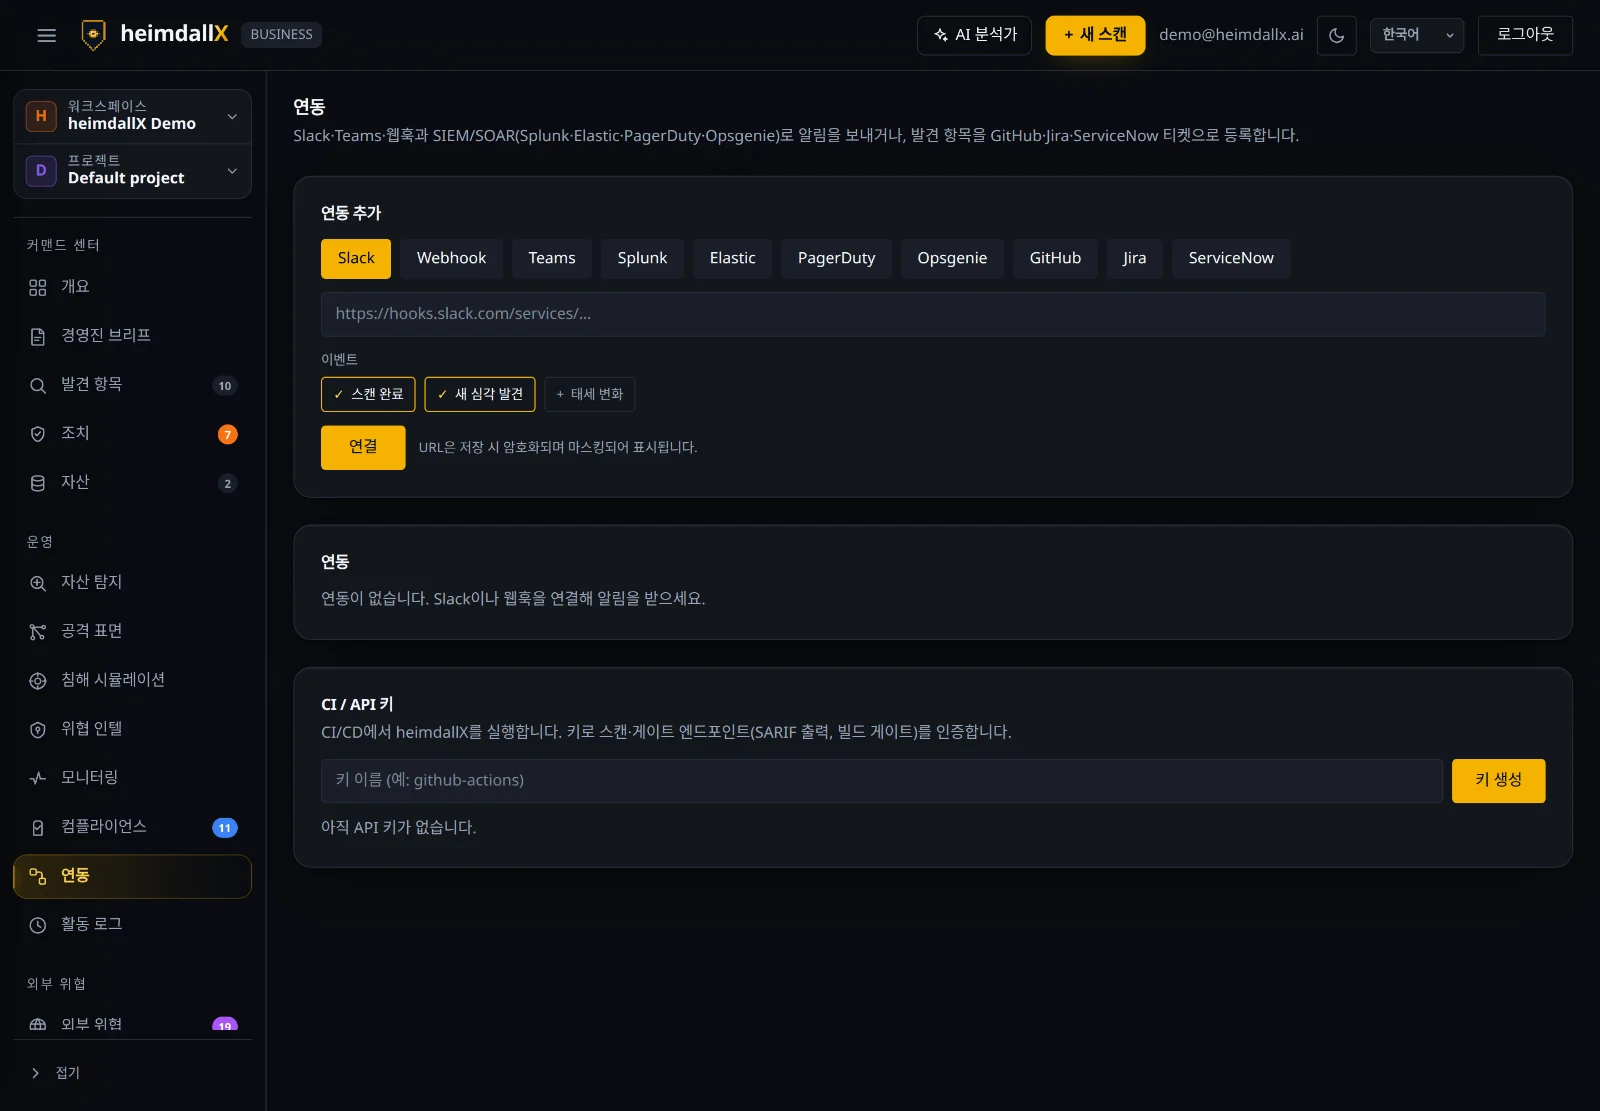
스캔 완료·신규 심각 발견·태세 변화를 Slack·Teams·웹훅이나 SIEM/SOAR로 보내고, 발견 항목을 Jira·GitHub·ServiceNow 티켓으로 만들 수 있습니다.
혼자 대시보드를 계속 볼 수는 없으니, 중요한 일이 생기면 여러분이 이미 쓰는 도구로 알림이 오게 하는 기능입니다. 연동을 추가하고, 어떤 이벤트에 알릴지(스캔 완료 / 신규 심각 발견 / 태세 변화)를 고르면 됩니다.
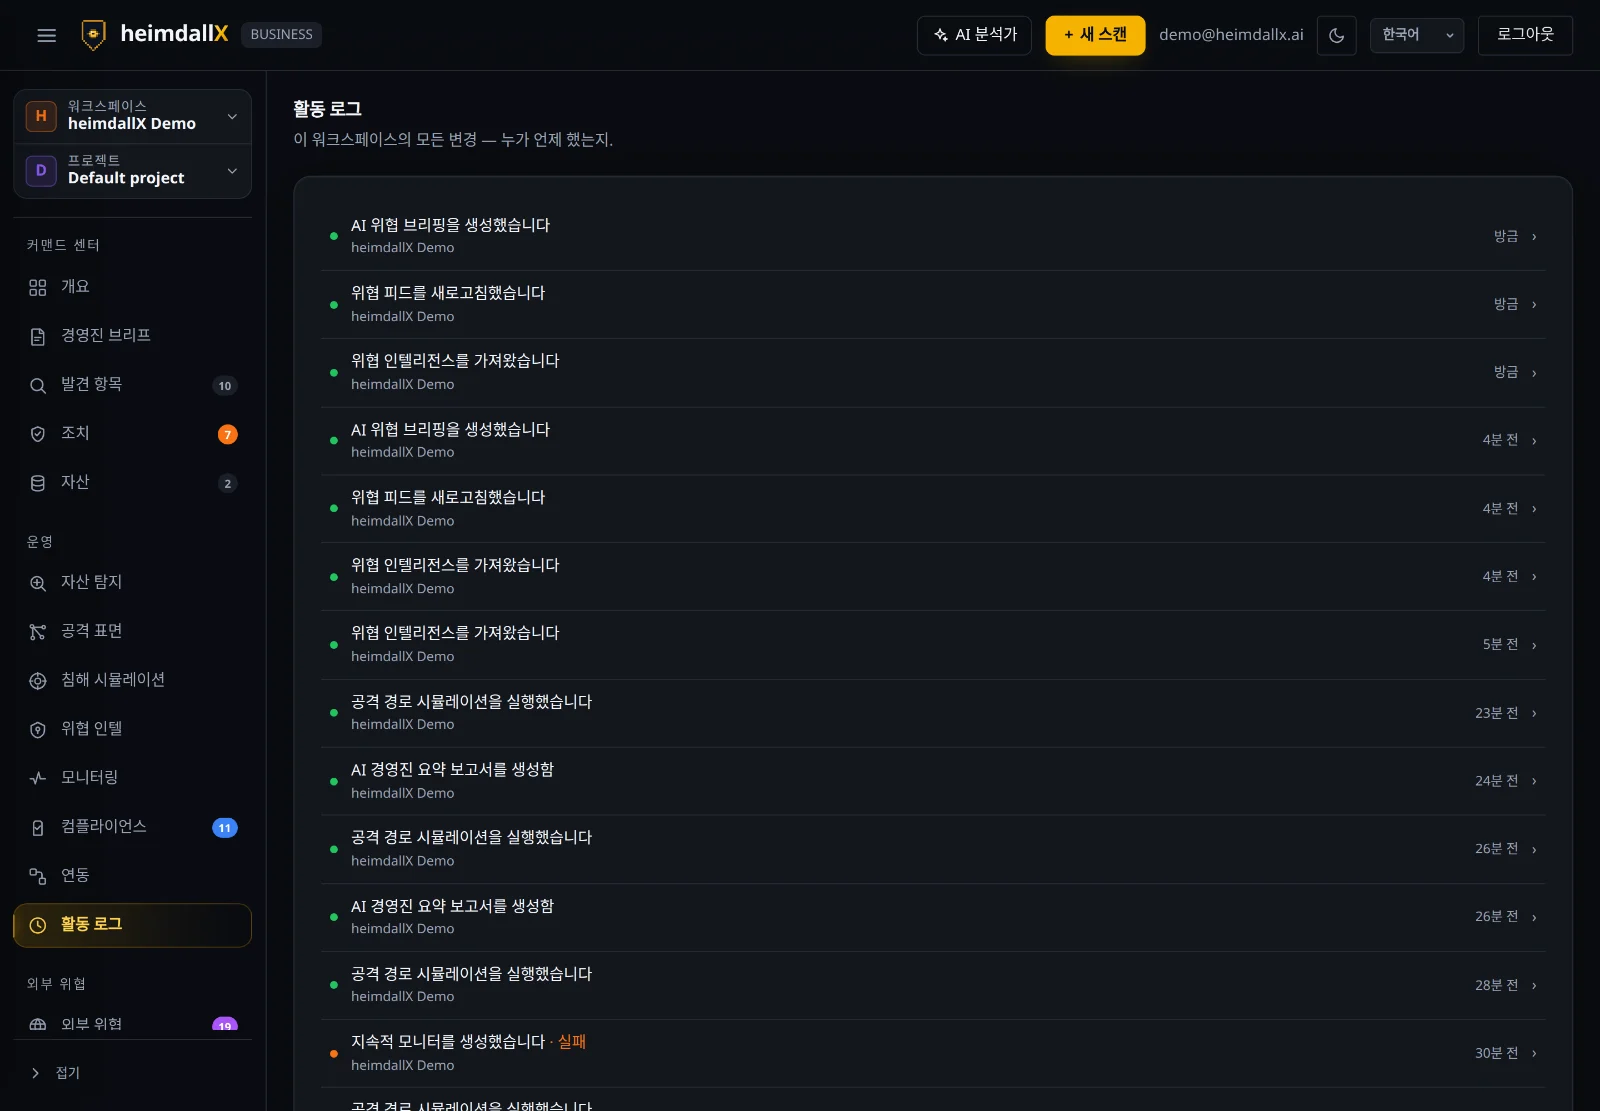
활동 로그
이 워크스페이스에서 일어난 모든 변경을 누가·언제 했는지 기록합니다.
스캔 실행, 브리프 생성, 모니터 추가 같은 모든 작업이 시간순으로 남습니다. 팀으로 쓸 때 “언제 무슨 일이 있었는지” 추적하거나 감사 근거로 활용하기 좋습니다.
팀 & 권한
워크스페이스에 팀원을 초대하고 역할로 접근 범위를 정할 수 있습니다.
Owner 소유자
요금제·팀원·삭제까지 모든 권한. 워크스페이스를 만든 사람.
Admin 관리자
설정과 멤버를 관리하고 모든 스캔·조치를 운영.
Analyst 분석가
스캔 실행, 발견 항목·조치 처리 등 일상 업무 수행.
Viewer 뷰어
결과와 보고서를 읽기 전용으로 열람.
싱글 사인온(SSO) & 디렉터리 동기화
SAML 2.0과 SCIM 2.0을 무료 플랜을 포함한 모든 플랜에서 씁니다.
여기서 SSO는 유료 기능이 아닙니다. SSO에 돈을 받으면 사용자가 가장 많은 조직일수록 공용 비밀번호로 밀려나는데, 그건 이 제품의 목적과 정반대입니다. 그래서 SAML 로그인과 SCIM 프로비저닝은 모든 플랜에서 제공됩니다.
SAML 설정. 워크스페이스 설정에서 SSO를 켜고 슬러그(조직을 가리키는 짧은 이름)를 정하면 IdP에 넣을 URL 세 개가 나옵니다. Okta, Entra ID, Google Workspace, Keycloak 등 SAML 2.0을 지원하는 곳이면 모두 됩니다.
- 메타데이터 —
/auth/saml/<슬러그>/metadata. 대부분의 IdP가 이 URL 하나로 자동 설정됩니다. - 로그인 시작 —
/auth/saml/<슬러그>/start - ACS / 콜백 —
/auth/saml/<슬러그>/callback
어서션에는 이메일 주소가 담겨야 합니다. 사람을 식별하는 값이 그것이기 때문입니다. IdP로 로그인한 사용자는 지정해 둔 기본 권한으로 워크스페이스에 합류하며, 그 신원은 해당 워크스페이스에 묶입니다. 한 조직 IdP의 어서션이 다른 조직 테넌트로 들어갈 수 없습니다.
디렉터리 동기화(SCIM). 같은 설정 화면에서 SCIM 토큰을 발급하고 IdP를 /scim/v2/Users로 향하게 하세요. 디렉터리에서 사용자를 만들면 여기에 추가되고, 거기서 비활성화하면 여기 접근도 사라집니다. 중요한 건 뒷부분입니다. 퇴사자가 보안 콘솔 접근을 계속 갖게 되는 가장 흔한 경로가 “삭제 버튼을 아무도 안 눌렀다”이니까요.
API 키, CI 스캔, 로그 전달
키 두 종류, 기계가 읽는 명세 하나, 그리고 PR을 떨어뜨릴 수 있는 빌드 게이트.
기계가 하는 일은 모두 워크스페이스 API 키로 인증하며, Authorization: Bearer <키> 헤더로 보냅니다. 키는 생성 시 한 번만 표시되고(저장되는 건 해시뿐입니다) 접두사가 용도를 알려 줍니다.
hxci_…— CI 키. 파이프라인에서 스캔을 시작하고(POST /ci/scan) 결과를 읽습니다(GET /ci/scan/<id>). 결과에는 GitHub·GitLab과 대부분의 IDE가 인라인 주석으로 렌더링하는 SARIF 문서와, 종료 코드로 바꿔 쓸 수 있는 게이트 판정이 함께 들어 있습니다. 게이트는 호출마다 설정할 수 있어서(검증된 항목에만 실패, 특정 검증 등급 제외, 심각도 하한) 처음엔 알림용으로 두고 나중에 조일 수 있습니다.hxin_…— 수집 키. SIEM·에이전트·로그 수집기에서POST /ingest/events로 이벤트를 보냅니다. 정규화와 탐지 룰을 거쳐 인시던트로 올라옵니다.
경로·필드·오류 코드를 포함한 전체 계약은 /openapi.json에 OpenAPI 3.1로 공개돼 있으니, curl 예제를 복사하는 대신 클라이언트를 생성해 쓰셔도 됩니다. 이 명세는 키로 인증하는 엔드포인트만 의도적으로 기술합니다. 콘솔이 쓰는 세션 인증 경로는 공개 API가 아니며 언제든 바뀔 수 있습니다.
키를 잃어버렸다면 같은 화면에서 폐기하고 새로 발급하세요. 폐기는 다음 요청부터 적용됩니다. 키는 발급된 워크스페이스 이상의 권한을 절대 갖지 않습니다.
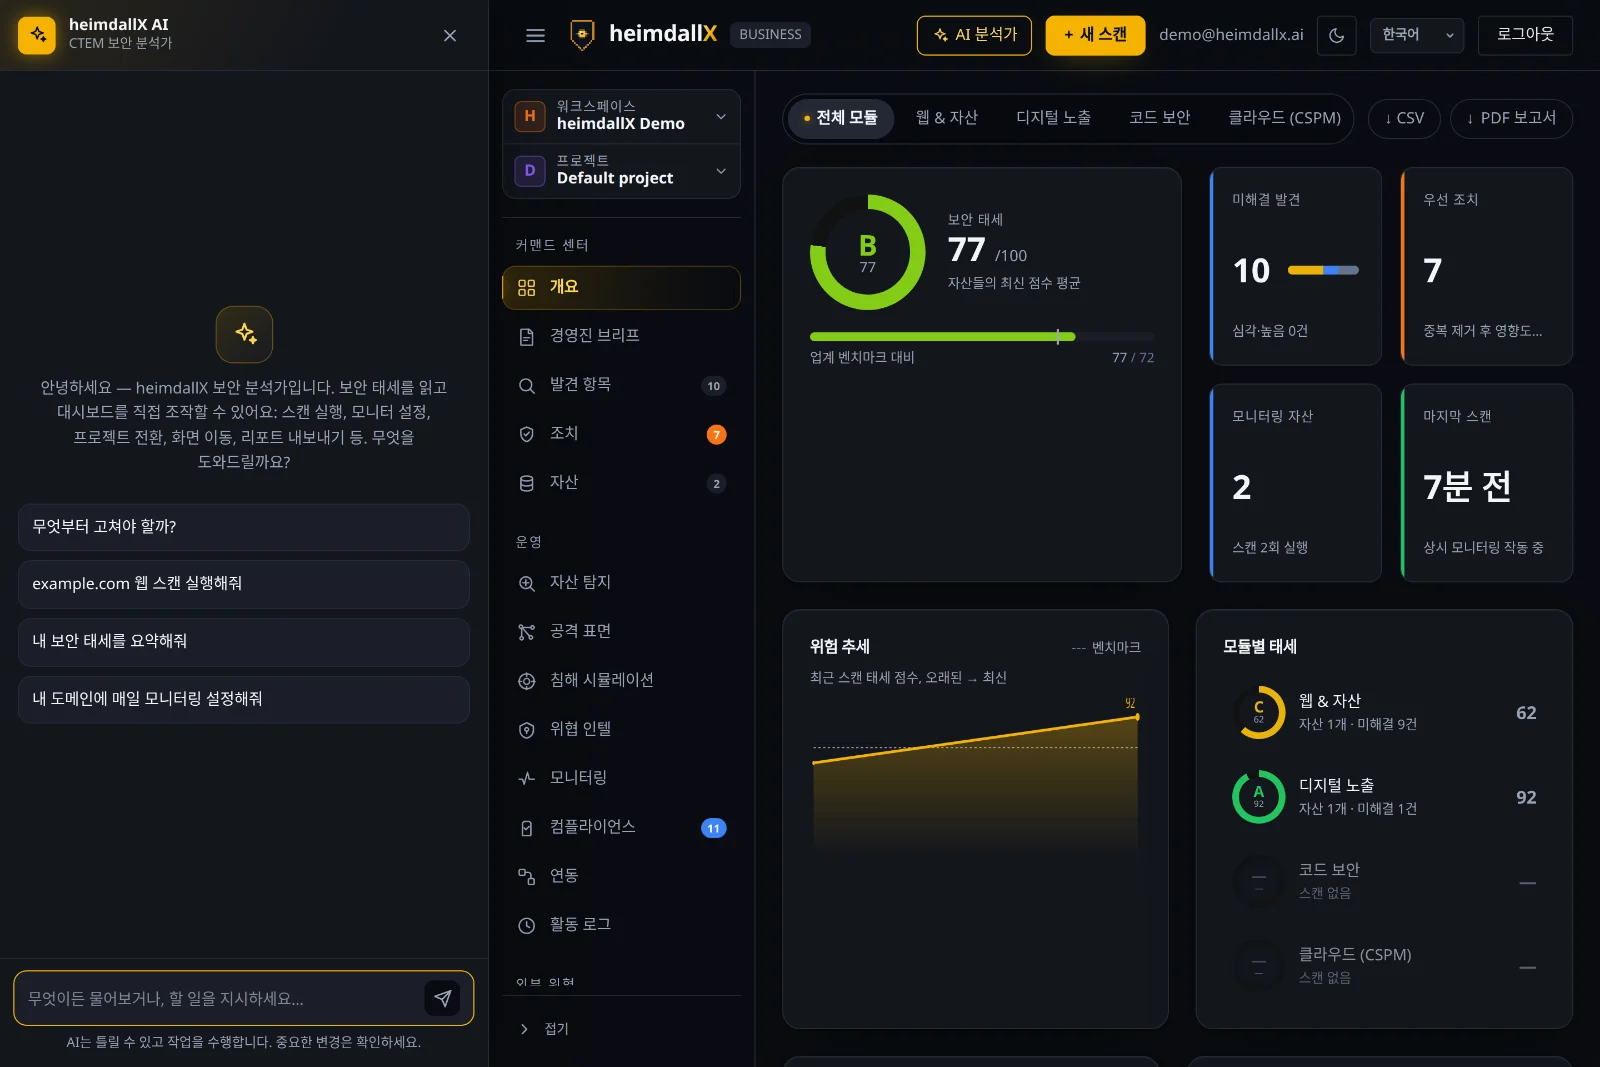
AI 분석가 — 물어보면 대신 해주는 AI
상단의 AI 분석가를 누르면 나타나는 코파일럿이 여러분의 태세를 읽고 대시보드를 대신 조작합니다.
“무엇부터 고쳐야 하죠?”, “example.com 웹 스캔 실행해줘”, “내 보안 태세 요약해줘”, “도메인 일일 모니터 설정해줘” 처럼 자연어로 지시하면 스캔 실행·모니터 설정·프로젝트 전환·보고서 내보내기까지 수행합니다. 보안 용어가 낯선 초보자에게 특히 든든한 도우미예요. 다만 AI는 실수할 수 있으니 중요한 변경은 한 번 더 확인하세요.
플랜별 사용 범위
플랜에 따라 사용할 수 있는 모듈이 달라집니다. 최신 가격은 heimdallx.ai 에서 확인하세요.
Free
개인 · 처음 시작하는 분
- 웹 & 자산 스캔
- 보안 태세 점수 & 발견 항목
- 디지털 노출
- 코드 보안 · 클라우드
Pro
프로슈머 · 소규모 팀
- 웹 & 자산 스캔
- 디지털 노출 추가
- 외부 위협 (DRP) · 상시 모니터링
- 코드 보안 · 클라우드
Business
팀 · 규정 준수가 필요한 조직
- 모든 Pro 기능
- 코드 보안 · 클라우드(CSPM)
- 컴플라이언스 증적 · 경영진 보고
- 월 최대 1,000회 스캔 · 자산 100개
용어집 — 낯선 단어 풀이
보안이 처음이라면 여기부터. 이 도움말과 앱에 나오는 용어를 쉬운 말로 정리했습니다.
- DNS
- 도메인(사람이 읽는 주소, example.com)을 실제 서버 주소로 바꿔 주는 “인터넷 전화번호부”.
- 서브도메인
- 메인 도메인 앞에 붙는 하위 주소(blog.example.com, mail.example.com 등). 잊힌 서브도메인이 공격 통로가 되곤 합니다.
- TLS / SSL 인증서
- 브라우저 주소창의 자물쇠. 통신을 암호화하고 “진짜 그 사이트가 맞다”를 증명합니다. 만료·설정 오류가 흔한 문제.
- 포트(Port)
- 서버의 “출입문 번호”. 필요 없는 포트가 열려 있으면 공격 통로가 됩니다.
- HTTP 보안 헤더
- 서버가 브라우저에게 “이렇게 안전하게 동작해”라고 지시하는 설정. 아래 HSTS·CSP 등이 대표적.
- HSTS
- “이 사이트는 항상 암호화(HTTPS)로만 접속해”라고 강제하는 헤더. 없으면 중간에서 가로채기 쉬워집니다.
- CSP
- Content-Security-Policy. 페이지에서 실행 가능한 스크립트를 제한해 악성 코드 삽입(XSS)을 막는 헤더.
- 핑거프린트
- 사이트가 어떤 서버·프레임워크·버전을 쓰는지 알아내는 것. 공격자가 “어떤 열쇠가 맞을지” 파악하는 단계.
- 취약점 / 발견 항목
- 공격에 이용될 수 있는 약점. heimdallX는 이를 발견 항목으로 정리합니다.
- 심각도(Severity)
- 문제의 위험 등급(심각·높음·보통·낮음·정보). 높을수록 피해가 큽니다.
- CVE
- 공개된 취약점 하나하나에 붙는 고유 번호(예: CVE-2026-10520). 전 세계 공통 식별자.
- CVSS
- 취약점의 심각도를 0–10으로 매기는 표준 점수 체계.
- EPSS
- Exploit Prediction Scoring System. 그 취약점이 실제로 악용될 확률(%)을 예측한 점수.
- CISA KEV
- 미국 CISA가 관리하는 “이미 실제 공격에 쓰이고 있는 취약점” 목록. 여기 있으면 최우선 대응.
- PoC
- Proof of Concept. 그 취약점을 실제로 뚫는 예시 코드/방법이 공개돼 있다는 뜻 — 위험 신호.
- CWE
- 취약점의 “유형 분류”(예: SQL 인젝션, 잘못된 인증). 같은 종류를 묶어 이해하게 돕습니다.
- SAST
- 정적 분석 보안 테스트. 소스코드를 실행하지 않고 훑어 취약점을 찾는 코드 감사.
- XSS
- 크로스사이트 스크립팅. 웹페이지에 악성 스크립트를 심어 방문자를 노리는 공격.
- 공격 표면
- 공격자가 노릴 수 있는 모든 진입점의 총합(사이트·서브도메인·포트·이메일·코드 등).
- EASM
- External Attack Surface Management. 우리가 가진 줄 몰랐던 외부 자산까지 자동으로 찾아 관리.
- 레드팀
- 우리 편에서 공격자 역할을 맡아 실제로 뚫어 보며 약점을 찾는 팀/활동.
- 킬체인(Kill chain)
- 공격이 성공하기까지의 단계(정찰 → 침투 → 확산 → 피해).
- MITRE ATT&CK
- 공격자의 전술·기법을 정리한 세계 표준 지식 베이스. 시뮬레이션이 이 체계로 매핑.
- 차단 지점(Chokepoint)
- 킬체인에서 하나만 막으면 전체가 무너지는 “급소”. 가성비 최고의 조치.
- DRP
- Digital Risk Protection. 조직 바깥(다크웹·유출·브랜드 도용)의 위험을 감시·대응.
- 다크웹
- 일반 검색·브라우저로는 접근이 어려운 익명 네트워크. 유출 정보 거래가 이뤄지는 곳.
- TALON
- heimdallX의 외부 위협 우선순위 점수. 심각도와 자산 연관성을 반영해 순위화.
- ATOM
- 외부 위협을 자산·정체성 기준으로 상관 분석해 “나와 관련된 것”만 추려내는 방식.
- IOC
- Indicator of Compromise. 침해의 흔적(악성 IP·URL·해시 등).
- C2
- Command & Control. 공격자가 감염된 시스템을 원격 조종하는 서버.
- 랜섬웨어
- 파일을 암호화한 뒤 돈을 요구하는 악성코드. 피해 게시판을 DRP로 감시합니다.
- 피싱 / 룩얼라이크 도메인
- 진짜와 비슷한 가짜 주소(heimdall.ai vs heimdallx.ai)로 속이는 사기.
- HIBP
- Have I Been Pwned. 과거 유출 사고 데이터베이스. 내 이메일이 새어 나갔는지 확인.
- SPF / DMARC
- 이메일 위·변조를 막는 인증 설정. 없으면 도메인 사칭 피싱에 노출됩니다.
- CTEM
- 지속적 위협 노출 관리. “한 번 점검”이 아니라 발견·검증·조치·모니터링의 순환.
- 보안 태세(Posture)
- 현재 보안 상태를 종합한 점수/등급. 성적표 같은 개념.
- 컴플라이언스
- 정해진 보안 규칙·표준을 지키는 것. 아래 프레임워크들이 그 “체크리스트”.
- OWASP / PCI-DSS / ISO 27001 / SOC 2 / CIS
- 업계 표준 보안 프레임워크(체크리스트). 결제·개인정보·인증 등 분야별로 요구사항을 정의.
- CSPM
- Cloud Security Posture Management. 클라우드 구성 오류·위험한 권한을 점검.
- SIEM / SOAR
- 보안 로그를 모아 분석(SIEM)하고 자동 대응(SOAR)하는 도구. Splunk·Elastic 등.
- 웹훅(Webhook)
- 새 이벤트가 생기면 지정한 주소로 자동 통지를 보내는 연동 방식.
- RBAC
- Role-Based Access Control. 직책(역할)에 따라 접근 권한을 다르게 주는 방식.
- MFA
- 다중 인증. 비밀번호에 더해 OTP·지문 등 두 번째 확인 수단으로 계정을 보호.